


نشستهای مجازی، مراسمهای آنلاین، تراکنشهای دیجیتال و تعامل افزایشیافتهی شبکههای اجتماعی تغییراتی است که بسیاری از ما تا سال 2020 بیشتر از هر تغییری به یاد میآوریم. با این حال، در حالی که ما تقلا میکردیم تا خودمان را با این تغییرات وفق دهیم، هکرها از نرمافزارهایی که بخوبی تامین امنیت نشده بودند سواستفاده کردند و جرایم سایبری بسرعت زیاد شد.
بر اساس The Hill، مرکز IC3 سازمان FBI 3,000-4,000 شکایت امنیت سایبری در روز را گزارش داد، که پرش قابل توجهی از آمار 1,000 شکایت در روز، تا قبل از دوران کووید-19 است. برای مثال Zoom را در نظر بگیرید، بیش از نیم میلیون رمز عبور Zoom دزدیده شد و در وب تاریک (دارک وب) به فروش رفت. امروزه سناریو حاکی از وضع موجود برای بیشتر نرمافزارها است: نیاز شدیدی به راهحلهای امنیتی سازگارانه و استوار وجود دارد.
بنابراین، چگونه میتوان اندازهگیریهای راهبردیای انجام داد تا امنیت فناوری اطلاعات خود را زرهی کرد و شرکت خود را از حملات روزافزون اینترنتی و آسیبها حفظ نمود؟ پاسخ ساده است: فهم تفاوتهای کلیدی بین راهحلهای امنیتی مختلف و یادگیری اینکه کدامیک در واقع از نرمافزارهای وب شما محافظت میکند. در این مقاله، به بحث در موارد زیر می پردازیم:
- چرا شما به یک دیوار آتش نرمافزار وب (WAF) در مقایسه با یک دیوار آتش سنتی شبکه نیاز دارید؟
- جرمهای سایبری 2020: نوک کوه یخ
- خطرهای کاهشدادهشده توسط فناوری WAF
- WAF تاییدشده توسط ICSA آرایه
بیایید ببینیم چگونه یک WAF میتواند نرمافزارهای شما و دادههای حساس مشتری شما را امنیت بخشد.
چرا شما در مقایسه به فایروال شبکه WAF نیاز دارید
شرکتهای زیادی دیوارهای آتش شبکه، نظامهای جلوگیری از نفوذ، و آشکارسازی نفوذ (IPS/IDS) را برای خود راهاندازی کردهاند و فکر میکنند نرمافزارهای وب آنها امن است. این از حقیقت به دور است. وابستگی به یک دیوار آتش شبکه برای محافظت از نرمافزارهای وب تقریبا با بازگذاشتن درب نرمافزار وبتان برای هکرها یکسان است.
به دیوار آتش وب بعنوان یک نگهبان محافظ باهوش که بر روی OSI سطح 7 کار میکند و بر ترافیک ورودی و خروجی HTTP/HTTPS نظارت دارد نگاه کنید. WAF ترافیک بدخواه یا مشکوک را متوقف میکند و از دیوارهای آتش شبکه پیشرفتهتر است، از این جهت که از نرمافزار شما در برابر آسیبپذیریهای شناخته و ناشناخته محافظت میکند.
WAFها ساخته شده اند تا با حملههای عصر مدرن، ازجمله حملهی روز صفر، XSS، دستکاری کلوچه، DDoS و غیره دست و پنجه نرم کنند. WAF از نرمافزارهایی مانند جاوا اسکریپت، اکتیو ایکس، و آجاکس محافظت میکند.
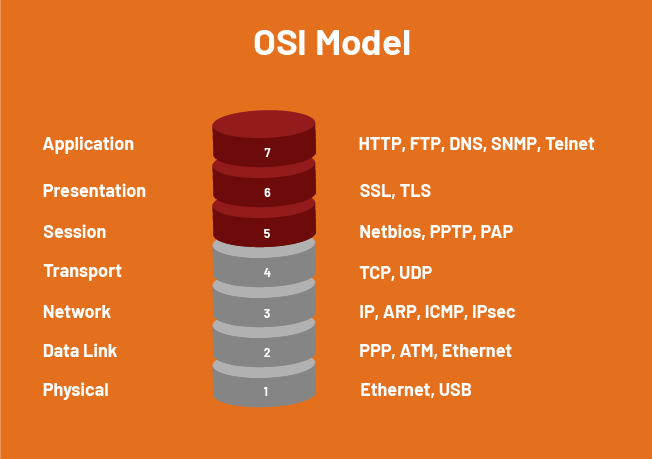
در نهایت، WAFها بطور مستقل از نرمافزارها کار میکنند. این به شما اجازه میدهد که ویژگی جدیدی را به نرمافزار خود معرفی کنید، بدون اینکه هزاران آشکارسازی خطر مثبت کاذب که جریان های جدید داده موجب میشوند دریافت کنید.
دیوارهای آتش شبکه، از سویی دیگر، بر روی OSI سطح 3-4 کار کرده و از ترافیک شبکه و انتقال داده محافظت میکنند. یک دیوار آتش، حملههایی مانند نظام نام دامنه (DNS) ، پروتکل سادهی انتقال پیام (SMTP) ، پوستهی امن (SSH) ، و تلنت را کاهش میدهد.
بعبارتی دیگر، WAFها خطرهایی را که از دیوار آتش شبکه با حیله عبور میکنند کاهش میدهد.
برای صنعتهایی مانند بانکداری، بیمارستانها، نرمافزار، و هتلداری، WAFها یک ضرورت بحساب میآیند. در واقع، هر نرمافزاری که تراکنشهای دیجیتال را آسان کند و/یا سابقهها و اعتبارنامههای مشتری را در یک پایگاه داده ذخیره کند، نیاز به WAF دارد.
ازدستدادن اطلاعات به هکرها نهتنها میتواند بانک را در کوتاهمدت ورشکسته کند، بلکه میتواند اعتبار یک شرکت را در بلندمدت خدشهدار کند. گزارش سطحی حملهی دادهی 2020 آرکسرو میگوید: «59% خریداران به احتمال زیاد شرکتهایی را که در سال گذشته مورد حملهی سایبری قرار گرفتند ترک کنند.»
اکنون بیایید نگاهی به اینکه چگونه شرکتها مسئولیت خسارات ناشی از حملههای سایبری 2020 را بر عهده گرفته اند.
جرمهای سایبری 2020: نوک کوه یخ
- حملهی فیشینگ نیزه به توییتر، وقتی صفحهی افراد معتبر و برجستهای مانند ایلان ماسک، بیل گیتس و باراک اوباما هک شد، مانند طوفانی اینترنت را فراگرفت. 130 حساب توییتر هک شدند که منجر به ایجاد 300 تراکنش شد که طی آن هکرها 120,000 دلار به جیب زدند.
- سلامت ماژلان، یک شرکت بیمهی جزو 500 شرکت برتر جهان، مورد حملهی باجافزار و تجاوز داده قرار گرفت که 365,000 بیمار را تحت تاثیر قرار داد. بعد از انجام یک طرح تنبیه و مستقرکردن یک بدافزار در نظام، هکرها اعتبارنامههای کارکنان، مانند اطلاعات شخصی، شمارهی شناسایی کارکنان و اطلاعات حساس بیماران مانند اطلاعات W-2 و شمارهی امنیت اجتماعی را دزدیدند.
- تجاوز داده به مایکروسافت در ژانویهی 2020، اطلاعات متعلق به 250 میلیون کاربر، ازجمله نامهی الکترونیکی، جزئیات مورد پشتیبانی، آدرسهای IP و… را افشا کرد. با وجود اینکه شرکت ادعا دارد که اطلاعات شخصی از شرکت بیرون نرفته است، هکرها میتوانستند اطلاعات را در برابر حملههای آینده تحت محافظت قرار دهند. بنابراین، جدای از اینکه اندازهی شرکت چقدر باشد، نیاز به امنیت غیر قابل بحث است.
این فقط نوک کوه یخ بود. تجاوزهای داده، درزهای اطلاعات و جملههای وب بیشماری در 2020 وجود داشت که به ما دلایل بیشتری برای دستبردن به راهحلهای امنیتی استوار و پویا داد.
اکنون نگاهی به چند خطر که WAFها میتوانند از نرمافزارهای شما در برابر آن محافظت کنند نگاه کنیم.
چه خطرهایی میتواند توسط WAF کاهش یابد؟
تاکنون، تفاوتهای بحرانی بین دیوار آتش WAF و شبکه، و اینکه چگونه شرکتها از جرایم سایبری در 2020 آسیب دیده اند را مشاهده کردهایم.
در اینجا لیستی از حملههایی که WAF میتواند کاهشدهد و از نرمافزارهای شما در برابر عاملهای زیر محافظت کند:
- 10 تهدید خطرناک OWASP: اگر تعداد تهدیدها شما را شکست میدهد، این لیستی است که در ابتدای کار باید به آن مراجعه کنید. این لیست شامل تهدیدهایی مانند نقص تزریق است، برای مثال: SQL، NoSQL، LDAP، و OS. تهدیدهای دیگر این لیست عبارتند از تزریق اسکریپت از طریق وبگاه (XSS)، پیکربندی اشتباه امنیتی و هویت بیرونی XML (XXE). خبر خوب اینست که WAF از نرمافزارها در برابر همهی این خطرها محافظت میکند.
- DDoS: هر وبگاه محدودیتی برای ترافیکی که میتواند در بر بگیرد دارد. وقتی مقدار ترافیک از پهنای باند بیشتر شود، نرمافزار، پاسخگویی را، حتی به کاربران قانونی متوقف میکند. این اتفاقی است که در DDoS میافتد – هکرها از چند جای مختلف به سرور سیلی از ترافیک میفرستند، و باتنتها نقشی ابزاری در حملهی DDoS ایفا میکنند. WAFها این حملهها را بمحض ورود میبینند و قبل از اینکه فرصتی برای حمله به نرمافزار داشته باشند آنها را متوقف میکنند.
- حملههای روز صفر: حملههای روز صفر در بین خطرناکترین حملهها هستند، زیرا ناشناخته اند. درست است – این حملهای است که فقط خود هکرها آن را میشناسند. هکرها حتی قبل از اینکه توسعهدهنگان فرصتی برای توقف حمله داشته باشند به نرمافزار حمله میکنند. یک دیوار آتش نرمافزار تحت وب، راهی ایدهآل برای متوقفساختن این حمله است.
- فیشینگ (طعمهگذاری): کارکنان در یک سازمان معمولا میدانند که نباید روی هر پیوندی (لینک) که مشکوک بنظر میآید کلیک کنند. با این حال، هکرها بطور روزافزون پیشرفته میشوند و لینکهایی را انتخاب میکنند که قانونی بنظر آید – یک تله که، اگر در آن بیفتید، میتواند دادههای ارزشمند شما را در خطر بیاندازد. در پاسخ، WAFها میتوانند قدم به جلو بگذارند و از لغزشهای امنیتی ناشی از فعالیت بیملاحظهی کاربر جلوگیری کنند.
اکنون که چیستی WAF، مزایای آن، و چرایی برتری آن نسبت به دیوارهای آتش دیگر را دیدیم، بیایید ببینیم که چرا راهحلهای WAF آرایه باید در صدر لیست ملاحظات شما باشد.
WAF شبکههای آرایه
WAFهای آرایه مورد تایید ICSA هستند، که به این معناست که آنها در برابر بالاترین استانداردها و خطرناکترین تهدیدها مانند DoS، XSS، CSRF، درز اطلاعات، و تهدیدهای دیگر نرمافزارهای تحت وب آزمایش شده اند.
WAF ما در برابر هیچکدام از این تهدیدها آسیبپذیر نبود و یکپارچگی و محرمانگی دادهها را حفظ کرد. علاوه بر آن، WAF آرایه با کارکرد نمودارگیری گستردهای میآید و تمام نیازهای مورد انتظار ماندگاری یک WAF پیشرفته را برطرف میکند. به عبارتی دیگر، با شرکتها و خدماتدهندگانی در ذهن طراحی شده است.
امروز با ما صحبت کنید تا نرمافزارهای تحت وب شرکتتان را در برابر آسیبهای شناختهشده و ناشناخته محافظت کنید و اعتماد مشتریان خود را با امنکردن دادههایشان بدست آورید.