


بیشتر کارمند یک شرکت بزرگ با ایمیلهایی مواجه میشوند که هدف آنها دزدیدن اطلاعات شرکتشان است. معمولا به این شکل فیشینگ جمعی میگویند، حملهای که در آن ایمیلها به طور رندوم ارسال میشوند به این امید که حداقل تعدادی از قربانیان طعمه را دریافت کنند. با این حال، ایمیلهای فیشینگ ممکن است حاوی یک یا دو پیام هدف دار و خطرناکتر باشد، که محتوای آن برای کارمندان شرکتهای خاص سفارشی شدهاست. این فیشینگ است.
فیشینگ نشانه روشنی از علاقه مجرمان سایبری به شرکت شماست و این عمل ممکن است تنها حمله به شرکت شما نباشد. این یک دلیل محکمی است که کارشناسان بخش امنیت اطلاعات باید مطلع شوند که آیا کارمندانی ایمیل فیشینگ دریافت کرده میکنند، نیاز به آمادهسازی برای اقدامات متقابل داشته و در زمان مناسب هشدارهایی به پرسنل خود دادند دارد یا خیر.
به همین دلیل است که ما به مدیران شبکه توصیه میکنیم، ایمیلهای فیلتر شده را به صورت دورهای در بررسی کنند و به دیگر کارمندان آموزش دهند که چگونه فیشینگ را تشخیص دهند. آنچه که در ادامه میخوانید چند مورد از رایجترین حقههای فیشینگ هستند.
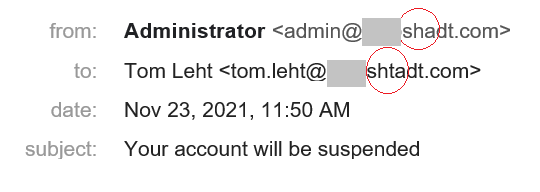
وجود غلط املایی در نام شرکت
مغز انسان همیشه کل یک کلمه نوشته شده را درک نمیکند و قسمت ابتدایی آشنای آن را میبیند و بقیه را به تنهایی کامل میکند. مهاجمان میتوانند با ثبت آدرسی که تنها با یک یا دو حرف با شرکت شما تفاوت دارد، از این ویژگی استفاده کنند.
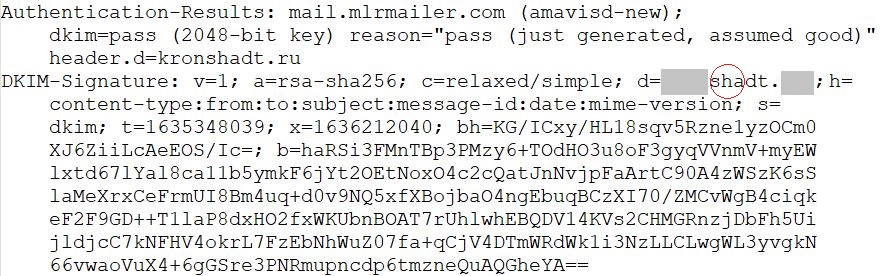
مجرمان سایبری که صاحب دامنه هستند حتی میتوانند یک امضای DKIM را ایجاد کنند به طوری که ایمیل همه چکهای دامنه آنها را رد کند.
کلمات اضافی در نام شرکت
روش دیگر برای فریب دریافتکنندگان و به شک انداختن آنها، ثبت یک دامنه دو کلمهای است، برای مثال، به عنوان فرستنده از یک دامنه یا یک دپارتمان خاص. در مورد دوم، مجرمان سایبری تمایل به جعل ایمیلهای تیم پشتیبانی یا تیم امنیتی دارند.
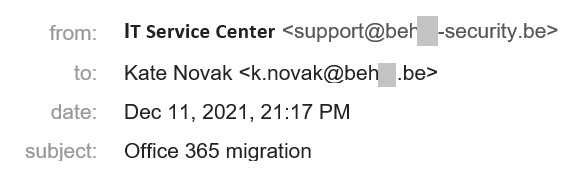
در واقع، کارمندان هر دپارتمان باید یک آدرس ایمیل شرکتی استاندارد داشته باشند. هیچکس یک دامنه جداگانه برای امنیت شخصی استفاده نمیکند. در مورد شرکتهای محلی، اگر مطمئن نیستید، دامنه را از دفتر آدرس شرکت بررسی کنید.
محتوای ویژه
یک ایمیل فیشینگ که نام شرکت شما را ذکر میکند (یا بدتر، گیرنده)نشانه قطعی فیشینگ و دلیلی برای به صدا در آوردن زنگ خطر است.
موضوع بسیار تخصصی
به طور دقیق، دیدن این نامها همیشه به این معنی نیست که یک پیام در حال فیشینگ است. برای مثال، فیشرها ممکن است از یک دیتابیس از سخنرانیهای شرکت کنندگان در کنفرانس استفاده کنند و در مورد موضوع کنفرانس که فیشینگ جمعی است، بازی کنند. با این حال، اگر آنها تلاش کنند که به طور دقیق به کارکنان یک شرکت خاص حمله کنند، این کار به معنای فیشینگ است، و در نتیجه باید در مورد امنیت اطلاعرسانی شود.
در نهایت، برای اینکه بتوانیم به دنبال علایم بالقوه فیشینگ بدون کاهش امنیت واقعی شرکت باشیم، توصیه میکنیم که راهحلهای ضد فیشینگ حفاظتی را بر روی سرورهای پست و همچنین بر روی ایستگاههای کاری کارمندان نصب کنیم.