


یک محقق آسیبپذیری را در اجرای پروتکل بلوتوث برای اندروید، macOS، iOS و لینوکس کشف کرده است که به دستگاهها اجازه میدهد از راه دور هک شوند.
یک آسیبپذیری شدید در اجرای پروتکل بلوتوث در چندین سیستم عامل محبوب یافت شده است: Android، macOS، iOS، iPadOS و Linux. این باگ به طور بالقوه امکان هک از راه دور دستگاه های آسیب پذیر را بدون نیاز به هیچ گونه اقدام خاصی از طرف کاربر می دهد. بیایید به جزئیات این آسیب پذیری بپردازیم.
آسیب پذیری بلوتوث به هکر امکان اتصال یک صفحه کلید جعلی را می دهد
ماهیت مشکل این است که یک دستگاه آسیبپذیر را میتوان مجبور کرد بدون نیاز به تأیید کاربر به یک صفحه کلید بلوتوث جعلی متصل شود – با دور زدن بررسیهای سیستم عامل مسئول پروتکل بلوتوث. ویژگی اتصال احراز هویت نشده در پروتکل بلوتوث مشخص شده است و مشکلات مربوط به اجرای خاصی از بکگراند بلوتوث در سیستم عامل های محبوب، فرصت سوء استفاده از این مکانیسم را برای مهاجمان فراهم می کند.
سپس مهاجمان میتوانند از این اتصال برای وارد کردن دستورات استفاده کنند و به آنها اجازه میدهد هر گونه عملی را بهگونهای انجام دهند که گویی کاربر هستند – بدون نیاز به احراز هویت اضافی مانند رمز عبور یا بیومتریک (مانند اثر انگشت یا اسکن چهره). به گفته محقق امنیتی مارک نیولین که این آسیب پذیری را کشف کرد، برای حمله موفقیت آمیز به تجهیزات خاصی نیاز نیست – فقط یک لپ تاپ لینوکس و یک آداپتور استاندارد بلوتوث.
همانطور که ممکن است حدس بزنید، حمله ذاتاً توسط رابط بلوتوث محدود می شود: یک مهاجم باید در نزدیکی قربانی باشد. این به طور طبیعی بهره برداری انبوه از آسیب پذیری مورد بحث را رد می کند. با این حال، بازیگران مخربی که از این آسیبپذیری سوء استفاده میکنند، همچنان میتواند برای افراد خاصی که علاقه ویژه به آن بازیگران دارند، نگران کننده باشد.
کدام دستگاه ها و سیستم عامل ها آسیب پذیر هستند؟
این آسیب پذیری طیفی از سیستم عامل ها و چندین کلاس از دستگاه های مبتنی بر آنها را تحت تأثیر قرار می دهد – البته با برخی تغییرات. بسته به سیستم عامل مورد استفاده، دستگاه ها ممکن است کم و بیش آسیب پذیر باشند.
اندروید
دستگاه های اندرویدی به طور کامل برای وجود آسیب پذیری فوق مورد بررسی قرار گرفتند. مارک نیولین هفت گوشی هوشمند با نسخههای مختلف سیستمعامل – اندروید 4.2.2، اندروید 6.0.1، اندروید 10، اندروید 11، اندروید 13 و اندروید 14 را آزمایش کرد و متوجه شد که همه آنها در برابر هک بلوتوث آسیبپذیر هستند. علاوه بر این، در مورد اندروید، تنها چیزی که برای این هک لازم است این است که بلوتوث روی دستگاه فعال باشد.
این محقق در اوایل آگوست به گوگل از آسیبپذیری کشفشده اطلاع داد. این شرکت قبلاً پچهایی را برای نسخههای ۱۱ تا ۱۴ اندروید منتشر کرده و برای تولیدکنندگان گوشیهای هوشمند و تبلتهای مبتنی بر این سیستمعامل ارسال کرده است. این تولیدکنندگان اکنون وظیفه ایجاد و توزیع بهروزرسانیهای امنیتی لازم را در دستگاههای مشتریان خود دارند.
البته این وصله ها باید به محض در دسترس قرار گرفتن برای دستگاه های دارای اندروید 11/12/13/14 نصب شوند. تا آن زمان، برای محافظت در برابر هک، توصیه می شود بلوتوث را خاموش نگه دارید. برای دستگاههایی که از نسخههای قدیمیتر اندروید استفاده میکنند، هیچ بهروزرسانی وجود نخواهد داشت – آنها به طور نامحدود در برابر این حمله آسیبپذیر خواهند بود. بنابراین، توصیه برای خاموش کردن بلوتوث تا پایان عمر مفید برای آنها باقی خواهد ماند.
MacOS، iPadOS و iOS
در مورد سیستم عامل های اپل، محقق چنین طیف وسیعی از دستگاه های آزمایشی را در اختیار نداشت. با این وجود، او توانست تایید کند که این آسیبپذیری در iOS 16.6 و همچنین در دو نسخه macOS – Monterey 12.6.7 (x86) و Ventura 13.3.3 (ARM) وجود دارد. می توان فرض کرد که در واقع طیف وسیع تری از نسخه های macOS و iOS – و همچنین سیستم های مرتبط مانند iPadOS، tvOS و watchOS – در برابر حمله بلوتوث آسیب پذیر هستند.
یک خبر بد دیگر این است که حالت امنیتی پیشرفتهای که امسال توسط اپل معرفی شد – به اصطلاح “حالت قفل” – در برابر حملاتی که از این آسیبپذیری بلوتوث سوء استفاده میکنند محافظت نمیکند. این برای iOS و macOS صدق می کند.
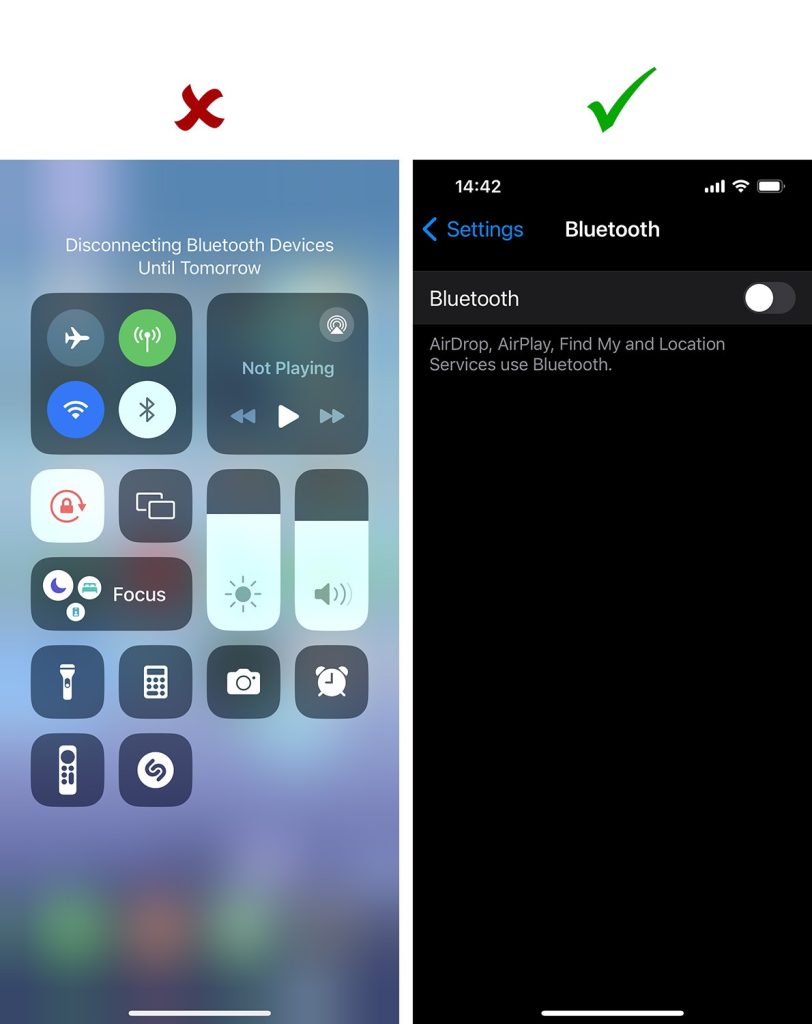
در هر صورت، ما به شما یادآوری می کنیم که چگونه بلوتوث را در iOS و iPadOS به درستی خاموش کنید: این کار را نه از طریق مرکز کنترل، بلکه از طریق تنظیمات انجام دهید.
خوشبختانه، حمله موفقیت آمیز به سیستم عامل های اپل علاوه بر فعال بودن بلوتوث، به یک شرط اضافی نیز نیاز دارد: دستگاه باید با صفحه کلید جادویی اپل جفت شود.
این بدان معناست که حملات بلوتوث در درجه اول تهدیدی برای مکها و آیپدهایی است که با صفحهکلید بیسیم استفاده میشوند. به نظر می رسد احتمال هک شدن آیفون از طریق این آسیب پذیری ناچیز است.
محقق اشکال کشف شده را تقریباً همزمان با گوگل به اپل گزارش داد، اما تاکنون هیچ اطلاعاتی از این شرکت در مورد به روز رسانی های امنیتی یا لیست دقیق نسخه های سیستم عامل آسیب پذیر وجود ندارد.
لینوکس
این حمله همچنین برای BlueZ کار می کند – بلوتوث موجود در هسته رسمی لینوکس. مارک نیولین وجود آسیبپذیری بلوتوث را در نسخههای 18.04، 20.04، 22.04 و 23.10 لینوکس اوبونتو تأیید کرد. اشکالی که حمله را ممکن میکرد، در سال 2020 کشف و رفع شد (CVE-2020-0556). با این حال، این اصلاح به طور پیشفرض در اکثر توزیعهای محبوب لینوکس غیرفعال بود و فقط در ChromeOS فعال است (به گفته گوگل).
طبق گزارش Red Hat، آسیبپذیری لینوکس کشفشده توسط محقق با شماره CVE-2023-45866 و امتیاز CVSS v3 7.1 از 10 است. برای بهره برداری موفقیت آمیز از این آسیب پذیری، تنها یک شرط باید رعایت شود: دستگاه لینوکس باید از طریق بلوتوث قابل کشف و اتصال باشد.
خبر خوب این است که وصله ای برای این آسیب پذیری در لینوکس در حال حاضر موجود است و توصیه می کنیم در اسرع وقت آن را نصب کنید.
ترجمه:
پیشگامان تجارت امن ایرانیان