


Google OAuth اجازه ایجاد حسابهای Google فانتوم را می دهد – غیرقابل کنترل توسط سرپرستان Google Workspace.
سازمان ها گاهی اوقات برای احراز هویت کاربران به Google OAuth متکی هستند. آنها تمایل دارند فرض کنند که گوگل قدرتمند و عاقل است، بنابراین حکم آن در مورد اعطای دسترسی به یک کاربر خوانده می شود.
افسوس، چنین ایمان کوری خطرناک است!
گزینه “ورود با Google” به شدت ناقص است!
در دسامبر 2023، محقق Dylan Ayrey در Truffle Security آسیبپذیری نسبتاً بدی را در Google OAuth کشف کرد که به کارمندان اجازه میدهد پس از جدایی از شرکت با کارفرمای خود، دسترسی به منابع شرکت را حفظ کنند. همچنین راه هایی وجود دارد که یک غریبه کاملاً از این باگ سوء استفاده کرده و به آن دسترسی پیدا کند.
چه اشکالی در ورود به سیستم Google OAuth وجود دارد؟
این آسیب پذیری به دلیل تعدادی از عوامل وجود دارد.
اول: گوگل به کاربران اجازه می دهد تا با استفاده از هر ایمیلی – نه فقط جیمیل – حساب های Google ایجاد کنند. برای ورود به Google Workspace یک شرکت، معمولاً از آدرس های ایمیل با نام دامنه شرکت استفاده می شود.
برای مثال، یکی از کارمندان شرکت فرضی Example Inc. ممکن است آدرس ایمیل alanna@example.com را داشته باشد.
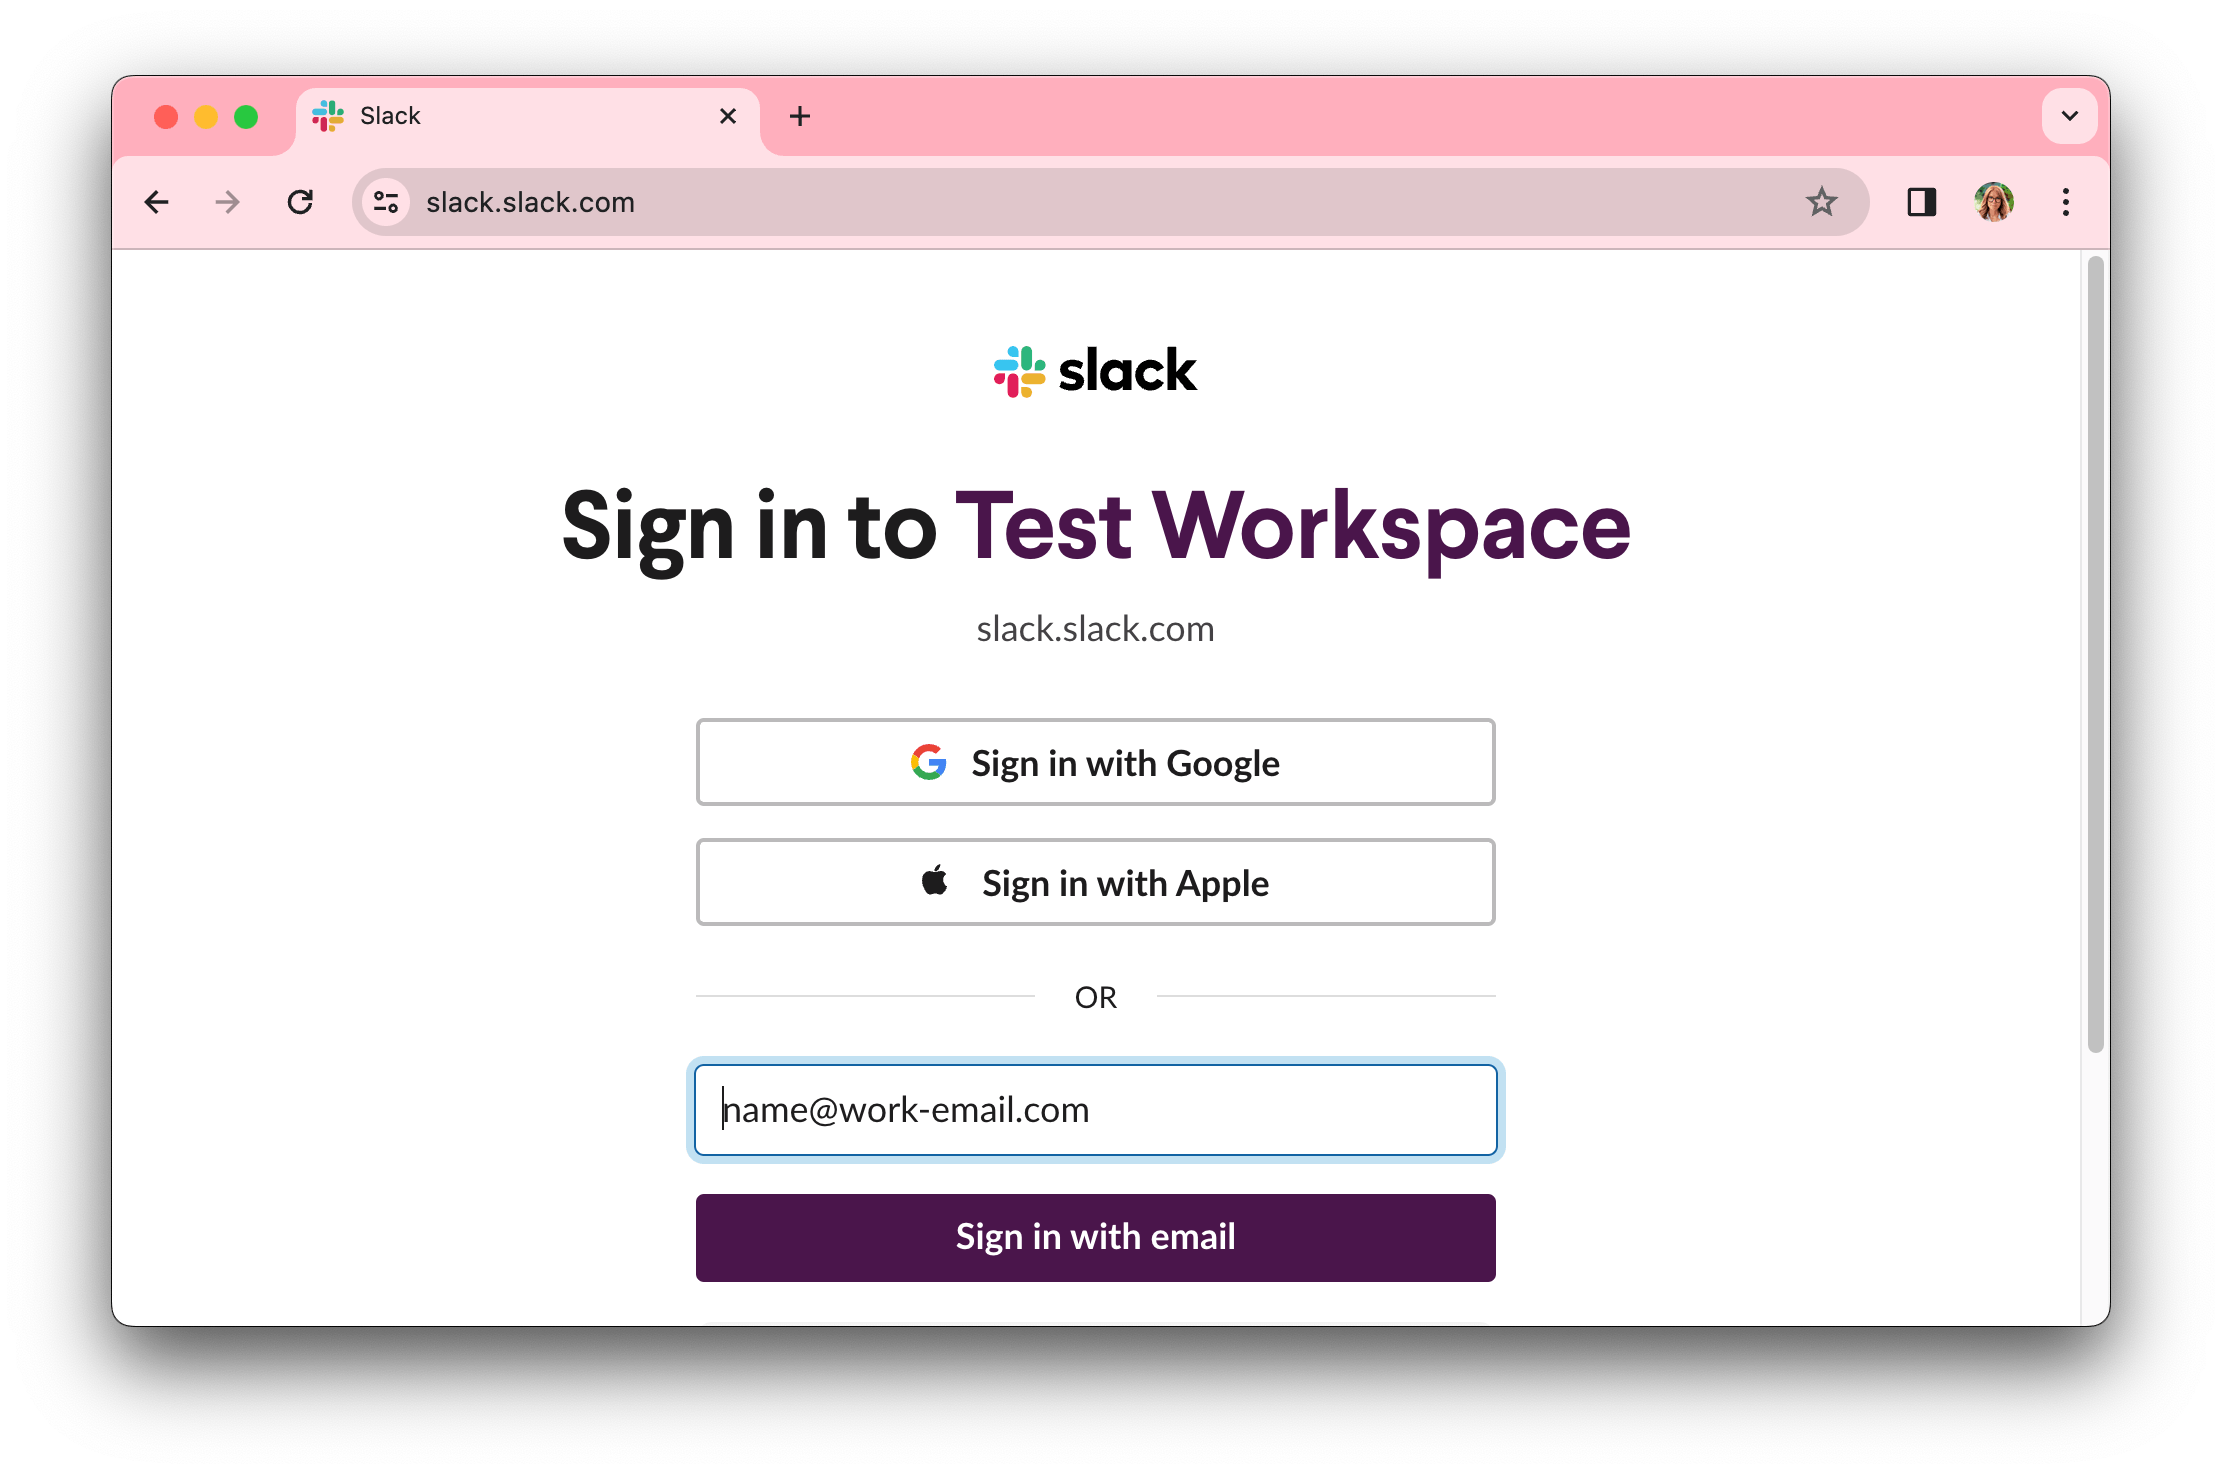
دوم: گوگل (همراه با تعدادی دیگر از خدمات آنلاین) از آنچه به عنوان آدرس فرعی شناخته می شود پشتیبانی می کنند. این به شما امکان میدهد با افزودن علامت مثبت (+) به یک آدرس ایمیل موجود، آدرسهای مستعار ایجاد کنید و به دنبال آن هر چیزی که دوست دارید بنویسید. یکی از کاربردهای آن می تواند مدیریت جریان ایمیل باشد.
به عنوان مثال، هنگام ثبت حساب در یک بانک آنلاین، می توان آدرس alanna+bank@example.com را مشخص کرد. هنگام ثبت نام در یک ارائه دهنده خدمات ارتباطی – alanna+telco@example.com. به طور رسمی، این آدرسها متفاوت هستند، اما ایمیلها در همان صندوق پستی alanna@example.com میرسند.
و از آنجایی که محتویات فیلد “To:” متفاوت است، پیام های دریافتی را می توان با استفاده از قوانین خاصی به طور متفاوتی مدیریت کرد.
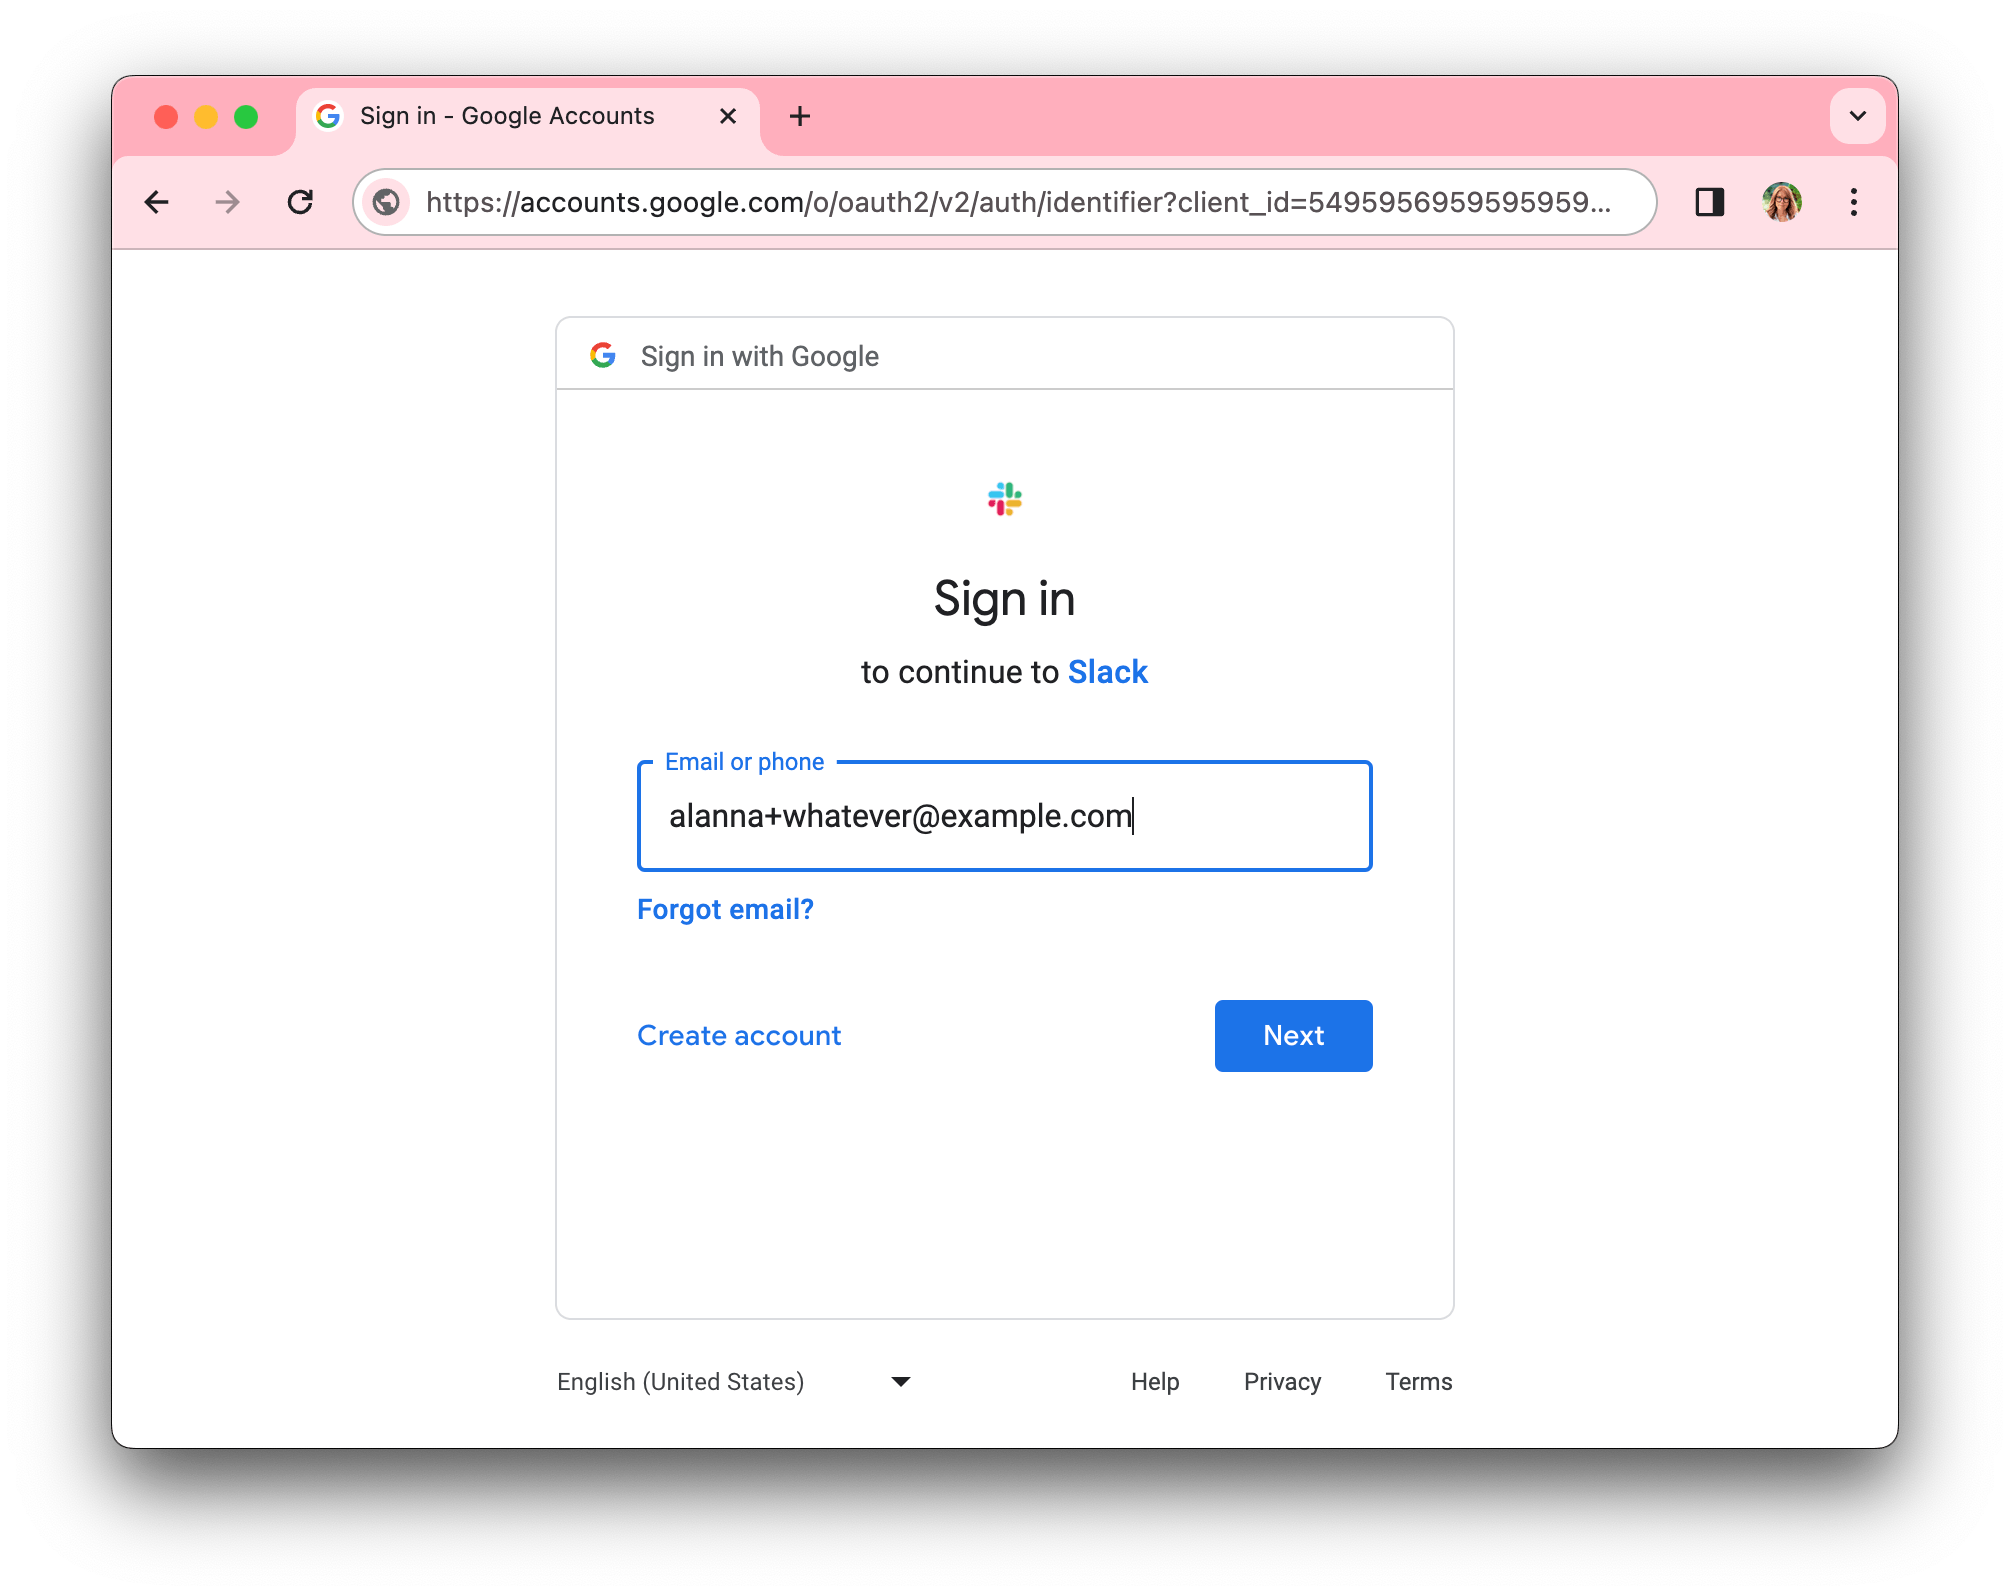
سوم: در بسیاری از پلتفرمهای کاری مانند Zoom و Slack، مجوز از طریق دکمه «ورود با Google» از دامنه آدرس ایمیل مشخص شده هنگام ثبت حساب Google استفاده میکند. بنابراین، در مثال ما، برای اتصال به فضای کاری Example Inc. example.slack.com، به آدرس @example.com نیاز دارید.
در نهایت،
چهارم: امکان ویرایش آدرس ایمیل در یک حساب Google وجود دارد. در اینجا، آدرس فرعی را می توان با تغییر مثلا alanna@example.com به alanna+whatever@example.com استفاده کرد. با انجام این کار، می توان یک حساب Google جدید با آدرس alanna@example.com ثبت کرد.
این منجر به دو حساب Google مختلف می شود که می توانند برای ورود به سیستم عامل های کاری Example Inc. (مانند Slack و Zoom) از طریق Google OAuth استفاده شوند. مشکل این است که آدرس دوم برای سرپرست شرکت Google Workspace نامرئی می ماند، بنابراین آنها نمی توانند این حساب را حذف یا غیرفعال کنند. بنابراین، یک کارمند اخراج شده همچنان می تواند به منابع شرکت دسترسی داشته باشد.
سوء استفاده از آسیبپذیری Google OAuth و ورود بدون دسترسی اولیه
همه اینها در عمل چقدر امکان پذیر است؟ به طور کامل. آیری امکان بهره برداری از آسیب پذیری موجود در Google OAuth را در Slack و Zoom شرکت خود آزمایش کرد و دریافت که واقعاً امکان ایجاد چنین حساب های فانتومی وجود دارد. کاربران غیرمتخصص و معمولی نیز می توانند از آن بهره ببرند: هیچ دانش یا مهارت خاصی مورد نیاز نیست.
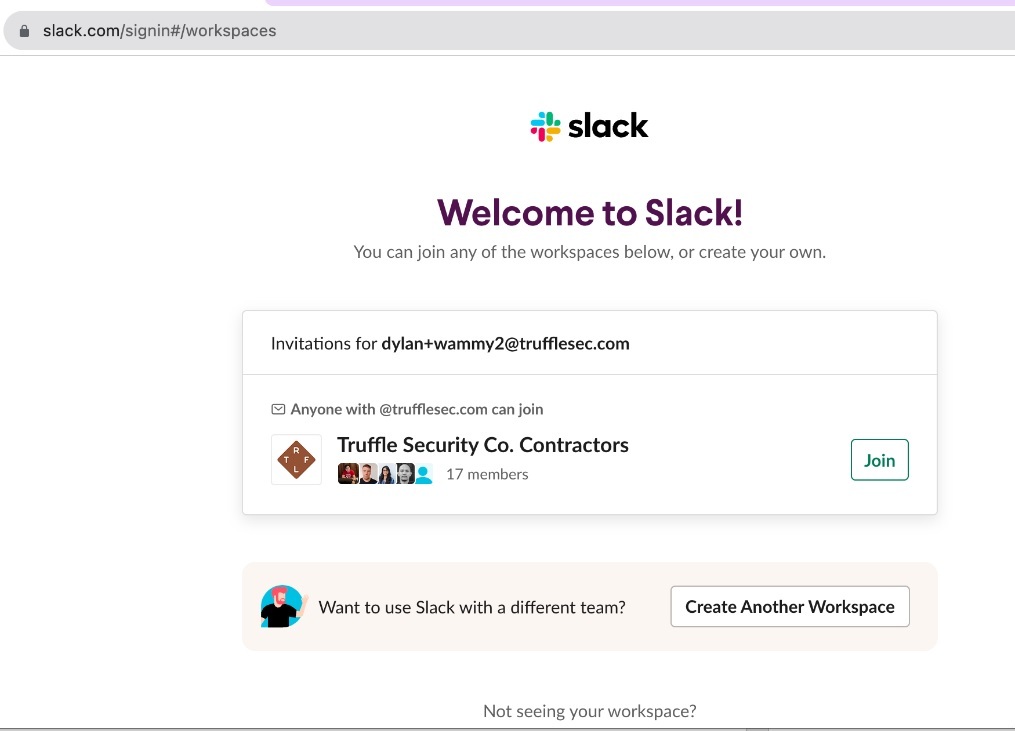
توجه داشته باشید که علاوه بر Slack و Zoom، این آسیبپذیری دهها ابزار کمتر شناختهشده شرکتی را که از احراز هویت Google OAuth استفاده میکنند، تحت تأثیر قرار میدهد.
در برخی موارد، مهاجمان می توانند به ابزارهای ابری سازمان دسترسی پیدا کنند، حتی اگر در ابتدا به ایمیل شرکتی شرکت مورد نظر دسترسی نداشته باشند. برای مثال می توان از سیستم فروش بلیط Zendesk برای این منظور استفاده کرد.
ایده این است که این سرویس امکان ارسال درخواست ها از طریق ایمیل را فراهم می کند. یک آدرس ایمیل با دامنه شرکت برای درخواست ایجاد می شود و ایجاد کننده درخواست (یعنی هر کسی) می تواند محتویات کلیه مکاتبات مربوط به این درخواست را مشاهده کند. به نظر می رسد که این امکان برای کاربر وجود دارد که یک حساب Google با این آدرس ثبت کند و از طریق درخواست، ایمیلی با پیوند تأیید دریافت کند. سپس آنها می توانند با موفقیت از آسیب پذیری موجود در Google OAuth برای ورود به Zoom و Slack شرکت مورد نظر بدون دسترسی اولیه به منابع آن سوء استفاده کنند.
چگونه از آسیبپذیری Google OAuth محافظت کنیم؟
این محقق چندین ماه پیش از طریق برنامه bug bounty خود به گوگل در مورد این آسیب پذیری اطلاع داد. شرکت آن را به عنوان یک مشکل (البته با اولویت و شدت کم) تشخیص داد و حتی یک جایزه (1337 دلار) پرداخت کرد. Ayrey علاوه بر این مشکل را به برخی از خدمات آنلاین از جمله Slack گزارش داد.
با این حال، هیچ کس برای رفع این آسیبپذیری عجله نمیکند، بنابراین به نظر میرسد حفاظت در برابر آن بر دوش کارمندان شرکتی است که پلتفرمهای کاری را مدیریت میکنند. خوشبختانه، در بیشتر موارد، این مشکل خاصی ایجاد نمی کند: کافی است گزینه «ورود با Google» را غیرفعال کنید.
و، طبیعتا، این ایده خوبی است که از نفوذ احتمالی بیشتر به زیرساخت اطلاعات سازمان از طریق پلتفرم هایی مانند Slack، که به معنای نظارت بر آنچه در زیرساخت مذکور می گذرد، محافظت کنید. اگر بخش امنیت اطلاعات شرکت شما فاقد منابع یا تخصص برای این کار است، استفاده از راهکارها و تجهیزات امنیتی فناوری اطلاعات راهکار حل این مشکل می باشد.
ترجمه:
پیشگامان تجارت امن ایرانیان