


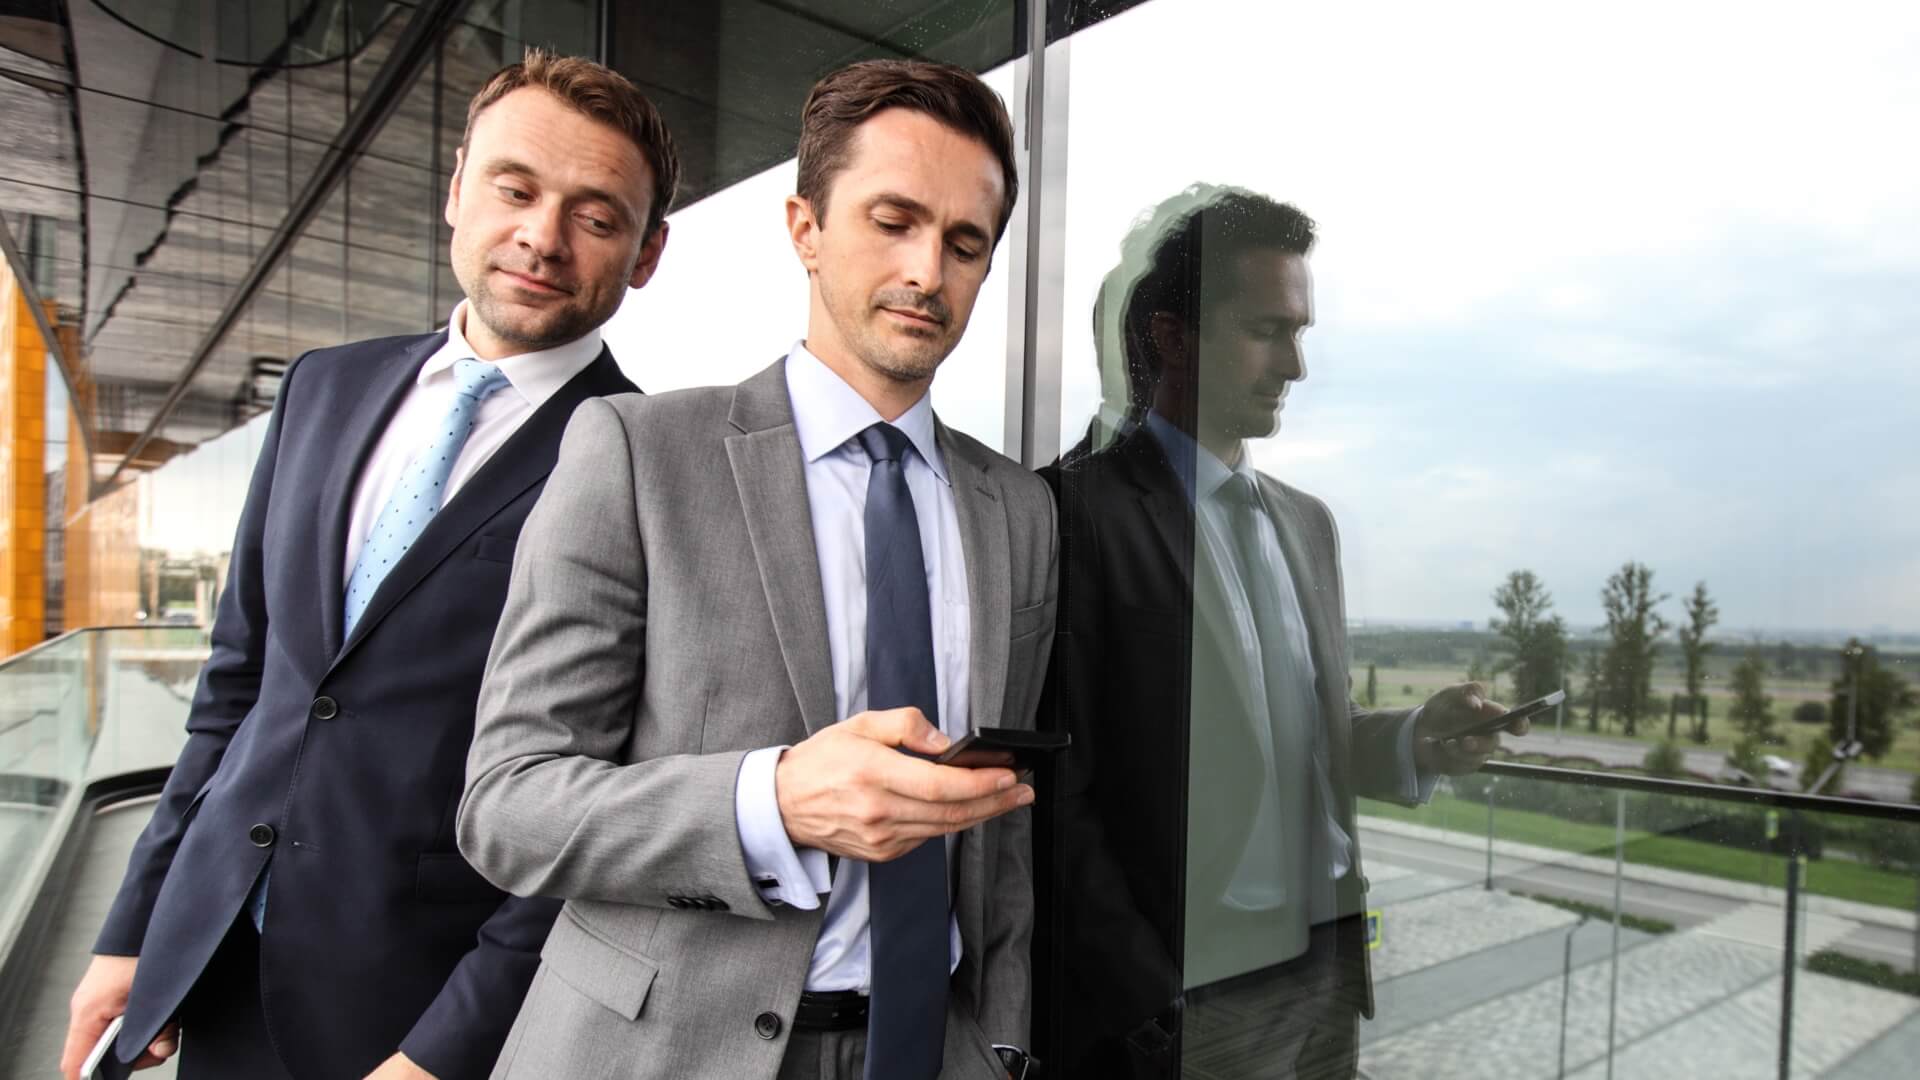
ما در عصر ارتباطات فراگیر زندگی میکنیم. اما زندگی همیشه بر روی موبایل ما نیز ما را در معرض خطر قرار میدهد. برای بسیاری از مردم، چشمانداز فیشینگ، نرمافزارهای مخرب از راه دور و دیگر خطرات آنلاین است که بیشترین تهدید را برای دادههای شخصی و حرفهای آنها ایجاد میکند. اما فعالیت مجرمانه بیشتر از بیتها و بایتها است. گاهی اوقات روشهای قدیمی مانند موجسواری روی شانه و یا حتی غواصی حرفهای بهترین ROI را ارائه میدهند، و کلاهبرداران فرصتطلب زیادی وجود دارند که میخواهند به آن کمک کنند.
سبک زندگی شتاب زده و چند وسیلهای ما یک آهنربا برای موج سواران شانه است. اما تنها چند تغییر کوچک رفتاری میتواند برای ایمن نگه داشتن شما کافی باشد.
یک داستان هشدار دهنده (یا دو)
بیشتر ما موجسواری با شانه را کنار میگذاریم. ما فکر میکنیم که میتوانیم کسی را ببینیم که پشت سرمان کمین کرده و چشمانش به صفحه نمایش ما دوخته شدهاست. اما آدم بد فقط یک بار باید خوششانس باشد و ما هم این موقعیت را به او میدهیم. آنها فرصتهای زیادی در طول روز کاری دارند، به خصوص اکنون که جامعه دوباره در حال باز شدن است.
اخیرا Jake Moore از شبکه ESET دو موقعیت را نشان داد که در آن او توانست جزئیات حسابهای آنلاین دوستان را با موافقت قبلی آنها به دست آورد. تحقیقات او به خوبی نشان میدهد که چه تعداد از ما در معرض حمله کنندگان آگاه هستیم، به خصوص در محیطهای غیر رسمی مانند بارها، کافهها و رستورانها.
۱. موجسواری اسنپ چت
در آزمایش اول، جیک با دوستی شرط بست که میتوانست حساب اسنپ چت او را بدزدد، حتی یکی از آنها با احراز هویت دو عاملی محافظت میشد. با استفاده از تابع تنظیم مجدد کلمه عبور، او شمارهتلفن او را وارد کرد و گزینه به هم ریختن کد تایید را انتخاب کرد. تنها با گشت و گذار در پیام تایید، زمانی که این پیام روی کارت اعتباری او ظاهر شد، او توانست کنترل کامل حساب را در دست بگیرد. حتی کد دوم SMS که به عنوان تاییدیه ارسال شدهبود توسط نگهدارنده حساب نادیده گرفته شد اما توسط جیک مشاهده و وارد شد.
در حال حاضر، یک مهاجم ممکن است به طور معمول شماره تلفن قربانی خود را نداند، اما ممکن است بتواند آن را به صورت آنلاین از دادههای رخنه کرده قبلی پیدا کند یا از اطلاعات منبع باز، از جمله در رسانههای اجتماعی، استفاده نماید. با تماس گرفتن با کاربر و وانمود کردن به کارمند بودن در شرکت رسانه اجتماعی گفتهشده، یک مهاجم به طور نظری میتواند کاربر را فریب دهد تا کد اس ام اس خود را تحویل دهد.
البته، این دقیقا موجسواری با شانه نیست. اما یک دفتر یا محیط آموزشی را تصور کنید که در آن همکاران یا کودکان ممکن است در نزدیکی کاربرانی باشند که شمارهتلفن آنها را میدانند. به این ترتیب “موج رفتن با کلمه عبور از حالت پیشفرض” خطر واقعی تری ایجاد میکند.
۲. مشکلات پرداخت
در آزمایش دوم مشابهی، جیک با دوستی شرط بست که میتوانست یکی از حسابهای آنلاین او را بدزدد. این بار او به صفحه PayPal log-in رفت تا درخواست اصلاح رمز عبور کند. او با دانستن ایمیل کاربر، این را وارد کرد و گزینه چک امنیتی یک کد SMS ارسالشده به تلفنش را انتخاب کرد. به روشی مشابه با مثال بالا، جیک میتوانست به طور پنهانی روی دستگاه همسرش که در حال بالا آمدن کد بود، جاسوسی کند. بنابراین، او به تمام حساب PayPal دوست خود وارد شد.
یکبار دیگر، مهاجم در اینجا باید ایمیل یک قربانی را دریافت کند، چه با گشت و گذار روی آنها، چه با پیدا کردن یک ایمیل که قبلا به یکی از آنها در یک وب سایت تاریک یا از طریق دیگر ابزارها نفوذ کرده باشد. سپس آنها باید به کاربر نزدیک میشدند تا کد تایید را همانطور که ظاهر میشد، تشخیص دهند. باز هم، یک دفتر یا مدرسه مکان مناسبی خواهد بود. با این حال، اگر یک فرد نفوذی به هدفی که به اندازه کافی در یک مکان عمومی کار میکند نگاه میکرد، این احتمال وجود داشت که آنها سرانجام آدرس ایمیل خود را پیدا کنند.
موجسواری چه معنایی می تواند داشته باشد؟
استدلال در اینجا این است که نوار امنیتی در بسیاری از موارد هنوز هم برای بازیگران مخرب برای پریدن بسیار آسان است، به خصوص اگر آنها به لپتاپ یا دستگاه شما چشم داشته باشند. بسیاری از ما اجازه میدهیم که اخطارها بر روی صفحه نمایش ما ظاهر شوند. ممکن است انقدر بی تفاوت باشیم که آنها را نادیده بگیریم. اما آنهایی که بالای شانه ما هستند، این کار را نمیکنند.
این به ویژه مربوط به این است که قربانی در مثال PayPal در بالا یک کهنه سرباز امنیت سایبری ۲۰ سال به بالا بود. اگر او بتواند به این شکل فریب بخورد، بسیاری دیگر میتوانند، و وقتی بازیگر بدی به حساب شما دسترسی پیدا میکند، میتوانند:
- تغییر ورود و خروج از سیستم و سپس به زور متوسل شدن به دسترسی مجدد
- با استفاده از تکنیکهای زور وحشیانه برای امتحان کردن همان ایمیل / ورود به حسابهای دیگر
- اطلاعات شخصی شما را برای استفاده در تلاشهای تقلب هویت و یا دسترسی فیشینگ دنبال کرده
- وجوه را به حساب خود انتقال دهد!
برای جلوگیری از موجسواری با شانه چه کاری میتوانید انجام دهید؟
تاثیر این سرقت حساب میتواند ماهها به طول انجامد. اگر فعالان بد توانستهاند پول و اطلاعات شخصی را بدزدند، ممکن است در طی ماههای بعد از آن دچار هجوم تلاشهای فیشینگ شوید. بازیابی سرمایههای از دست رفته و تنظیم مجدد امتیازات اعتباری میتواند حتی بیشتر طول بکشد. با این کار، در اینجا چند استراتژی کاهش این موارد ارائه شدهاست:
- هرگز از گذرواژهها در حسابها استفاده نکنید، و از مدیر گذرواژهها برای ذخیره اعتبارات منحصر به فرد و قوی استفاده نکنید. به احراز هویت چند عاملی (MFA) سوئیچ کنید. اما به جای گزینه کد SMS، یک برنامه کاربردی احراز هویت (به عنوان مثال، گوگل، مایکروسافت) را انتخاب کنید.
- همیشه هنگام ورود به حساب خود در ملاعام هوشیار باشید. این میتواند به معنای توقف کلی کار در هواپیماهای شلوغ، قطارها، فرودگاهها، لابیهای هتل و غیره باشد.
- از یک صفحه نمایش خصوصی بر روی لپتاپها استفاده کنید تا مطمئن شوید که کسی که سعی دارد از یک زاویه بر روی صفحه نمایش شما جاسوسی کند، نمیتواند این کار را انجام دهد.
- اعلانهای روی صفحه نمایش را برای پیغامها، ایمیلها و هشدارها خاموش کنید تا از نوع حملهای که جیک در بالا نشان داد، جلوگیری شود. اگر کسی وارد حساب شد و شما نبودید، فورا این ورود را بررسی کنید.
- نیازی به گفتن نیست، اما هرگز هیچ وسیلهای را در یک فضای عمومی بدون نظارت رها نکنید. و اطمینان حاصل کنید که آنها با یک رمز عبور قوی قفل شدهاند.
موجسواری در شانه هنوز هم تهدیدی است که تا حد زیادی دستکم گرفته شدهاست. این به این معنی نیست که احتمال اینکه این اتفاق برای شما بیفتد بیشتر از یک حمله فیشینگ است. اما همان قوانین اعمال میشوند. هشیار باشید. آماده باشید. و ایمنی را تمرین کنید.