با افزایش حجم ترافیک دادهها در شبکههای سازمانی امروز، فناوری اطلاعات سختتر از هر زمان دیگری تلاش میکند تا تعادلی بین اولویتهای رقابتی عملکرد، در دسترس بودن و امنیت را ایجاد کند. یک پدیدۀ نسبتاً جدید ظهور کرده که برای توجه به ایجاد شبکههای جدید، نوآوریهای جدیدی برای فناوری اطلاعات ارائه کند؛ یعنی یک «نرمال» جدید که ترافیک را رمز گذاری میکند.
ترافیک SSL/TLS بهخصوص برای تسلط بر بخش اعظم ترافیک شبکه آمده است. ترافیک رمزگذاری شده در سال 2018 برابر با 80% و ترافیک رمزگذاری نشده نیز 20% است و درصد ترافیک رمزگذاری شده احتمالاً افزایش پیدا خواهد کرد. برای فناوری اطلاعات، مشکل زمانی بهوجود میآید که عوامل مخرب «بد افزار» را بهعنوان وسیلهای برای دور زدن تدابیر امنیتی بهکار بگیرند. برای هر سازمانی که از برنامههای امنیتی «مجازی» یا نرمافزارمحور مانند «دیوار آتش برنامههای وب (WAFها)»، «دیوار آتش پیشرفته (NGFWها)»، «تشخیص نفوذ» و «سیستمهای جلوگیری (IDS/IPS)» یا قابلیتهای دیگر برای بررسی این ترافیک استفاده میکند، این شبکه میتواند با مشکلات جدیِ «عملکردی» و «دسترسی پذیری» روبهرو شود.
این مسئله به این دلیل است که این تجهیزات امنیتی باید ترافیک SSL/TLS را رمزگشایی کنند تا بتوانند آن را بررسی کرده و سیاستها را قبل از «دوباره رمزگشایی کردن» و «در راه ارسال آن به برنامۀ سرور»، اعمال کنند. علاوه بر این، پیشرفتهایی در رمزنگاری، پیچیدگی کلیدی و پروتکلهای نو ظهوری مانند ECC از منظر محاسبۀ منابع لازم برای مدیریت این بار ترافیک، به ارتقاء ادامه میدهند. نتیجه نهایی این است که این فرآیند اساسا باعث میشود که دستگاههای امنیتی تقریبا غیرقابلاستفاده و یا بدتر از آن، اجازه عبور ترافیک بازرسی نشده به قلب شبکه را بدهد؛ هیچ یک از این گزینهها برای هر سازمان منطقی قابلقبول نیست.
بهطور خلاصه، «Tolly Group» با استفاده از «AVX»، در سه حالت جدا و با دو تجهیزات امنیتیِ محبوب، آزمایشاتی انجام داد. اولین تجهیزات «دیوار آتش مشهور برنامههای وب» و دیگری نیز یک «دیوار آتش پیشرفتۀ بسیار مشهور» بود. اولین حالت شامل یک ترافیک رمزگذاری نشدۀ شفاف بود که از طریق تجهیزات مجازیِ بارگیری شده بر روی «AVX» اجرا میشود. دومین ترافیک رمزگذاری شدۀ آزمایش شده از طریق همان تجهیزات امنیتی مجازی روی «AVX» اجرا میشود اما بدون استفاده از تخلیه محاسباتی «SSL/TLS»، یعنی عملکردی که رمزگشایی و رمزگذاری مجدد ترافیک SSL/TLS را تسهیل میکند. سومین و آخرین حالت آزمایشی بررسی شدۀ ترافیک رمزگذاری شده نیز میان «VA» در «AVX»، شامل تخلیه محاسباتی «SSL/TLS» است.
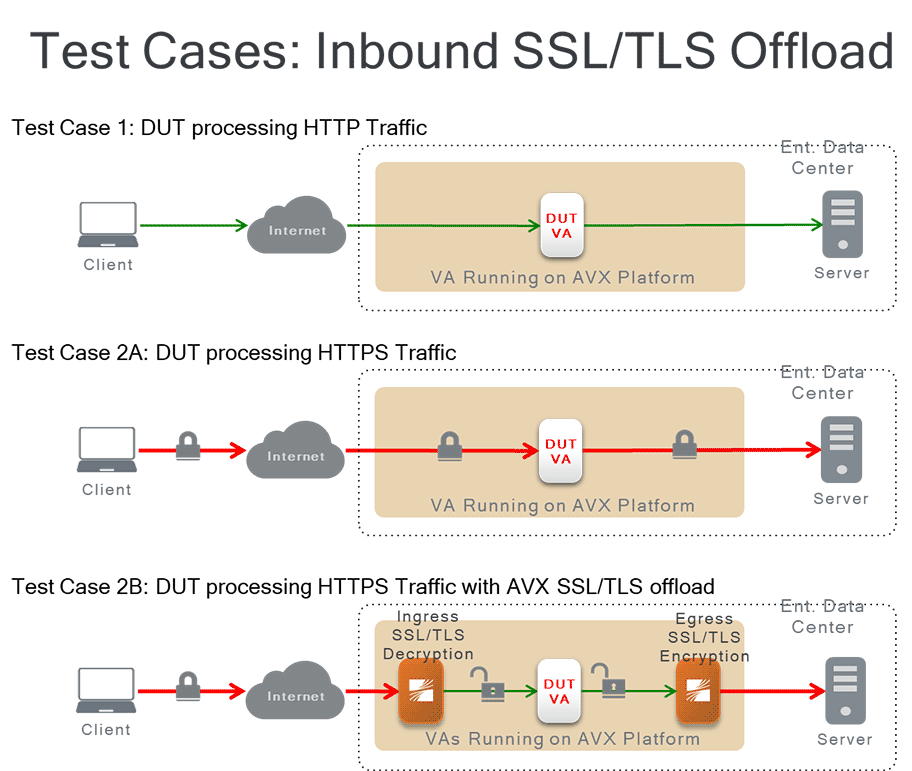
بهطور خلاصه زمانی که بدون تخلیه محاسباتی «SSL» مجبور به مقابله با ترافیک رمزگذاری شده میشویم، عملکرد «دیوار آتش برنامههای وب» و «دیوار آتش پیشرفته» بسیار کند میشود، یعنی تعداد 117 عملیات در ثانیه و تنزل بسیار بزرگ 90 درصدی. این مسئله هم اساساً دسترسی به نرمافزار را از بین میبرد یا در شرایط بدتر مشمول عملکرد فرعی شده که در نهایت منجر به ورود ترافیک شدیداً خطرناک و بررسی نشده به هستۀ شبکه میشود. در مقابل با تخلیه محاسباتی «SSL» که در بسترِ AVX9800 درگیر است، عملیات «دیوار آتش برنامههای وب» تا 67 برابر بیشتر از زمانی است که از این عملکرد استفاده نمیشود. توان عملیاتی دادههای «دیوار آتش برنامههای وب» در مقایسه با حالت بدون تخلیه محاسباتی «SSL»، تا 46 برابر افزایش یافت. نتایج مشابهی نیز با ترافیک «دیوار آتش پیشرفته» مشاهده شد، یعنی افزایش پنج برابری تعداد عملیات در ثانیه نسبت به مدل جایگزین.
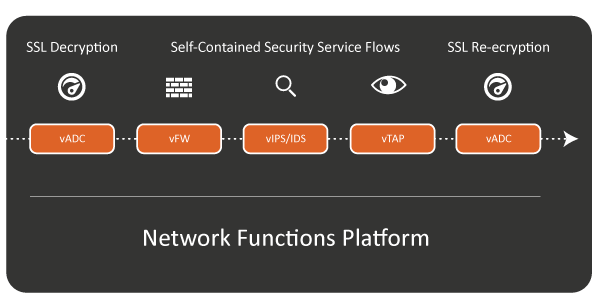
پس چرا نتایج بهطور قابل توجهی متفاوت است؟ آرایۀ تخلیه محاسباتی «SSL» بهعنوان یک «پروکسی» عمل میکند، ترافیک SSL را رمزگذاری میکند تا منجر به این مسئله شود که تجهیزات امنیتی شخص ثالث، بررسی را انجام دهند، سپس ترافیک را قبل از ارسال به هدف نهایی آن، مجدداً رمزگذاری میکند. «AVX» یک بلوک SSL/TLS هدفگرا را بهکار میگیرد که شامل شتابدهندههای سختافزار یکپارچه SSL/TLS برای تخلیه محاسباتی فرایند SSL/TLS محاسبۀ متمرکز است که در نهایت منجر به این مسئله میشود که تجهیزات امنیتی در اوج سطح کارایی خود عمل کنند.
در فرایند تخلیه محاسباتی SSL/TLS، تجهیزات آرایه نقش یک گرۀ ورودی برای جلوگیری و رمزگشایی ترافیک SSL و یک گرۀ خروجی برای ارسال ترافیک بررسی شده به سرورهای پایگاه داده را ایفا میکنند. زمانی که دو دستگاه امنیتی یا بیشتر مستقر شوند، تجهیزات آرایه «توازن بار» ترافیک رمزگشایی شده به دستگاههای امنیتی را تحمل میکند. تخلیه محاسباتی SSL، انواع و اقسام ترکیبات استقرار را براساس «حالت توزیع دستگاه امنیتی»، «لایۀ استقرار» و «چگونگی استقرار شبکه» تقویت میکند.